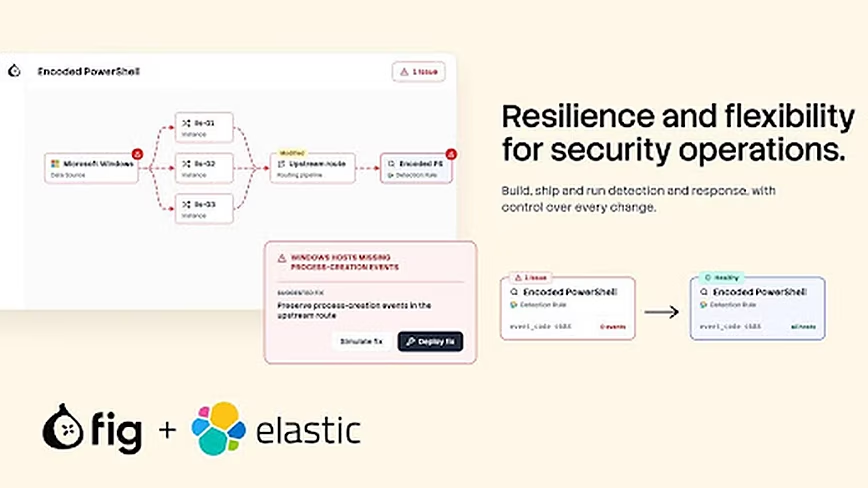
Чтобы решить эту проблему, компания Fig объявила о партнёрстве в области интеграции с Elastic, призванном помочь командам безопасности сохранять покрытие обнаружения по мере развития их сред. Интеграция объединяет открытую платформу агентных операций безопасности Elastic Security с возможностями Fig по картированию зависимостей правил обнаружения, выявлению сбоев и проверке изменений до их попадания в продакшен.
Цель партнёрства — дать командам центров операций безопасности более полное представление о связи между их инфраструктурой данных и зависящими от неё правилами обнаружения.
Проблема правил обнаружения, которые перестают работать
Инженерия обнаружения — это не только создание правил, выявляющих подозрительное поведение. Эти правила зависят от того, поступают ли данные в определённых структурах и содержат ли они конкретные поля и значения, позволяющие командам безопасности распознавать потенциально вредоносную активность.
Когда эти зависимости меняются, покрытие обнаружения может ухудшаться без каких-либо явных предупреждений. Данные могут продолжать поступать, а правила обнаружения — оставаться включёнными, хотя информация, необходимая для выявления атаки, уже недоступна.
Такие изменения не обязательно вызваны ошибками. Организации регулярно модифицируют свои конвейеры данных, чтобы повысить производительность, подключить новых поставщиков или учесть меняющиеся требования к инфраструктуре. Однако изменения, сделанные вне прямого контроля команд безопасности, могут иметь последствия для инженерии обнаружения.
Именно здесь должна помочь интеграция Fig с Elastic. Вместо того чтобы рассматривать инфраструктуру данных и правила обнаружения как отдельные компоненты, интеграция связывает изменения на входе с зависящими от них правилами обнаружения.
Картирование зависимостей, на которых держится защита
Fig подключается к среде Elastic с помощью API-ключа с доступом только на чтение и получает её конфигурацию. Затем детерминированный механизм Security Data Lineage строит карту связей между источниками данных, конвейерами, маппингами, полями и правилами обнаружения.
Так создаётся карта зависимостей, позволяющая инженерам понять, что требуется каждому правилу обнаружения, прежде чем вносить изменения в среду. Когда меняется источник, конвейер или маппинг, Fig определяет затронутые правила и точно указывает, где нарушен поток данных.
Платформа также предлагает исправления, предоставляя инженерам информацию для расследования первопричины и оценки возможных решений.
По словам Гала Шафира, сооснователя и генерального директора Fig, партнёрство охватывает две взаимодополняющие области инженерии безопасности.
«Elastic даёт командам безопасности контроль над их данными, а Fig — контроль над инженерными процессами вокруг них, — сказал Шафир. — Команды видят, как каждый источник связан с каждым правилом обнаружения, тестируют каждое изменение в собственной среде и выпускают его как код. Это позволяет им действовать быстро, не теряя из виду покрытие».
Это различие важно, поскольку организации подключают новые источники данных и постоянно корректируют инфраструктуру, поддерживающую их операции безопасности.
Проверка как часть процесса развёртывания
Elastic предлагает готовые интеграции и основанные на исследованиях правила обнаружения, помогающие организациям обеспечить защиту с самого начала. Функции Automatic Import и AI Agent также помогают командам разрабатывать новые интеграции и собственные правила по мере роста требований.
Fig дополняет эти возможности, позволяя инженерам тестировать изменения на реальных данных и в контексте среды своей организации до их развёртывания.
После проверки изменений команды могут выпускать их как код через процессы непрерывной интеграции и непрерывной доставки. Контроль версий и откат в один клик обеспечивают дополнительный контроль над развёртыванием.
Джейми Хайндс, директор по продукту Elastic, подчеркнул важность сохранения прозрачности при изменении сред безопасности.
«Среды меняются постоянно — от схем и API поставщиков до ETL-инструментов и конвейеров. Fig отслеживает, как эти изменения влияют на зависящие от них правила обнаружения, чтобы команды SecOps могли быстро адаптироваться и сохранять покрытие обнаружения с Elastic Security», — сказал Хайндс.
Более надёжные операции безопасности
Интеграция также ориентирована на организации, переходящие с другой платформы управления информацией и событиями безопасности. Функция Automatic Migration от Elastic преобразует существующие правила обнаружения, а Fig проверяет преобразованные правила на соответствие данным, доступным в Elastic, до переключения.
В ходе этого процесса выявляются правила, требующие доработки, и предлагаются исправления, что помогает инженерным командам привести логику обнаружения в соответствие с целевой средой до завершения перехода.
Интеграция Fig и Elastic уже доступна. Команды безопасности могут записаться на демонстрацию на fig.security, чтобы увидеть, как Fig картирует их среду Elastic.
По мере того как среды безопасности продолжают развиваться, для поддержания эффективного покрытия обнаружения недостаточно просто держать правила включёнными. Необходимо также понимать стоящие за ними зависимости данных и проверять изменения до того, как они повлияют на продакшен.
Опубликовано 19 ноября 2026 - 06:15 Наверх