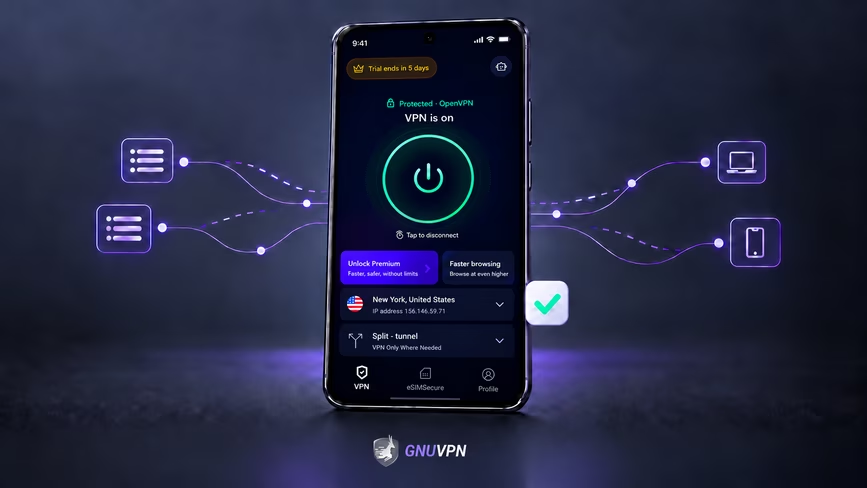
Сегодня это описание уже не столь универсально.
Способы подключения людей к интернету стали гораздо более разрозненными, чем в те времена, когда VPN только зарождались как массовое ПО. Утром ноутбук может работать в домашней сети Wi-Fi, днем — в корпоративной сети, а вечером — раздавать интернет со смартфона. Смартфон может многократно переключаться между Wi-Fi и мобильным интернетом, причем пользователь даже не задумывается об этом. Путешествия добавляют к этому отельные сети, аэропорты, роуминг и набирающие популярность eSIM.
Сеть постоянно меняется. Но неизменным остается ожидание того, что подключение должно оставаться конфиденциальным, работоспособным и практически незаметным.
Подключение стало более сложной задачей
Это меняет требования пользователей к VPN. Шифрование по-прежнему важно, однако на практике вопрос уже не сводится к тому, можно ли вообще создать туннель. Главное — сохраняется ли работоспособность этого соединения при изменениях сетевого окружения.
Этим отчасти объясняется растущая популярность выбора протоколов, который раньше целиком оставался на усмотрение технически подкованных пользователей. WireGuard завоевал популярность во многом благодаря своей продуманной лаконичности и ориентации на производительность. Однако разные протоколы по-разному реагируют на изменения сетевых условий, оставляя пространство для альтернатив в тех случаях, когда очевидный выбор не является самым практичным.
Дело вовсе не в том, чтобы пользователи тратили свое время на ручное сравнение протоколов. В идеале им вообще не нужно об этом думать. Предоставление программному обеспечению нескольких вариантов установления защищенного соединения просто дает ему больше возможностей для адаптации.
GnuVPN — яркий пример такого подхода. Сервис поддерживает несколько вариантов подключения, включая WireGuard, OpenVPN, SoftEther и AmneziaWG. WireGuard может использоваться для повседневных задач, в то время как альтернативные протоколы обеспечивают другие способы установления соединения, когда условия в сети становятся менее предсказуемыми.
Тот же принцип применим и за пределами протоколов. Сервис, который должен незаметно работать в фоновом режиме во время повседневного использования интернета, обязан поддерживать все устройства, которыми реально пользуются люди.
На странице загрузки GnuVPN в настоящее время доступны клиенты для Windows, macOS, iOS, Android, Ubuntu и Debian. Распространение для Android не ограничивается Google Play — оно также охватывает Huawei AppGallery и Xiaomi GetApps. Такое разнообразие важно не для галочки, а как отражение фрагментарности современных персональных вычислений: один человек может работать на Windows, путешествовать с телефоном на Android, а для других задач использовать машину на Linux.
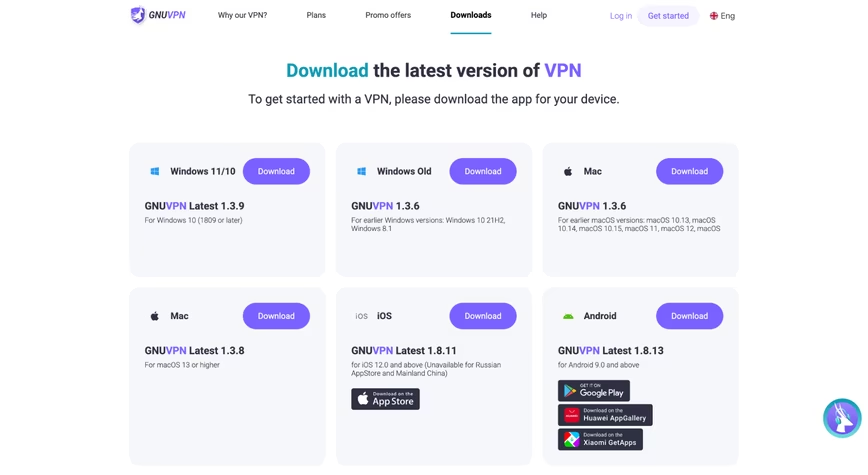
Таким образом, кроссплатформенная поддержка — это часть все той же проблемы обеспечения связи. Инструмент должен оставаться доступным по мере того, как пользователь перемещается между устройствами, а не только между сетями.
Когда инструменты конфиденциальности встречаются с инструментами связи
Еще более интересный сдвиг начинается на шаг раньше.
Традиционный VPN исходит из того, что пользователь уже находится в сети. Он защищает уже существующее соединение. eSIM решает принципиально иную задачу: обеспечивает первичное подключение устройства к мобильной сети.
Технически это разные задачи. Но для человека, прилетевшего в другую страну, эта разница имеет второстепенное значение. Первоочередная задача заключается в том, чтобы просто выйти в интернет без лишней головной боли из-за роуминга, а затем использовать это соединение с заботой о конфиденциальности.
Именно поэтому за растущим пересечением функций VPN и сервисов связи для путешествий стоит понаблюдать. GnuVPN теперь предлагает тарифы eSIMSecure, объединяющие мобильный интернет и подписку на VPN, что позволяет получить доступ к сети и конфиденциальность в рамках одного продукта, а не приобретать их по отдельности.
Общая ситуация на рынке мобильной связи помогает понять, почему такое сочетание становится все более востребованным. Согласно глобальному потребительскому исследованию GSMA Intelligence 2025 Global Consumer Survey, 12% пользователей, совершавших международные поездки за последние 12 месяцев, использовали eSIM за рубежом. При этом более 70% таких пользователей приобретали туристическую eSIM у мобильного оператора.
Это не значит, что каждый VPN превратится в провайдера eSIM или что эти два продукта стали взаимозаменяемыми. Это указывает на более простую тенденцию: грань между инструментами, обеспечивающими связь, и инструментами, защищающими ее, стирается.
Для VPN-компаний это меняет расстановку сил в конкурентной борьбе. Количество серверов и рекордные показатели скорости по-прежнему имеют значение, но не меньшую роль играют непрерывность работы на разных устройствах, отказоустойчивость в различных сетевых средах и простота повседневного использования.
VPN становится все менее заметным
Все это вовсе не означает, что VPN превращается в универсальный инструмент связи на все случаи жизни.
Он не способен улучшить слабый сигнал мобильной сети, гарантировать доступ через любую ограничительную сеть, заменить средства защиты конечных точек или помешать сайту распознать авторизованного пользователя. Большее число поддерживаемых протоколов не устраняет эти ограничения, а добавление eSIM не делает саму по себе мобильную связь технологией обеспечения конфиденциальности.
Меняется другое: объем сопутствующих задач, которые, как ожидается, должен брать на себя VPN.
Изначально сценарий использования потребительского VPN был демонстративно наглядным: открыть приложение, выбрать страну, нажать «Подключиться». Сегодня все чаще предполагается, что сервис должен просто бесперебойно работать, пока пользователь переключается между гаджетами и сетями, оставляя как можно меньше поводов задумываться о том, что происходит «под капотом».
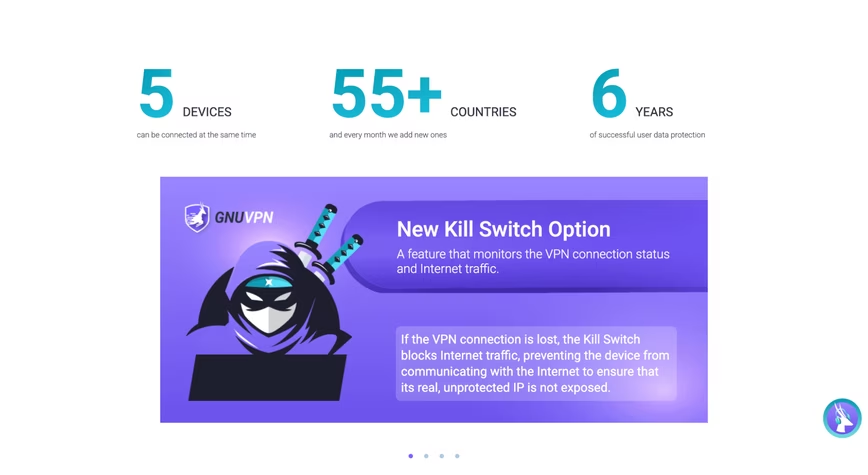
В совокупности гибкость протоколов, широкая поддержка платформ и решения для путешественников указывают на более масштабный сдвиг в этой категории. Все эти элементы все чаще воспринимаются как части единого пользовательского опыта, а не как разрозненные технические функции.
Возможно, именно так и стоит смотреть на вектор развития VPN. На следующем этапе фокус, вероятно, сместится с добавления новых функций «для заголовков» на более органичную интеграцию защищенной связи в привычные сценарии выхода в интернет.
Опубликовано 26 сентября 2026 - 08:48 Наверх