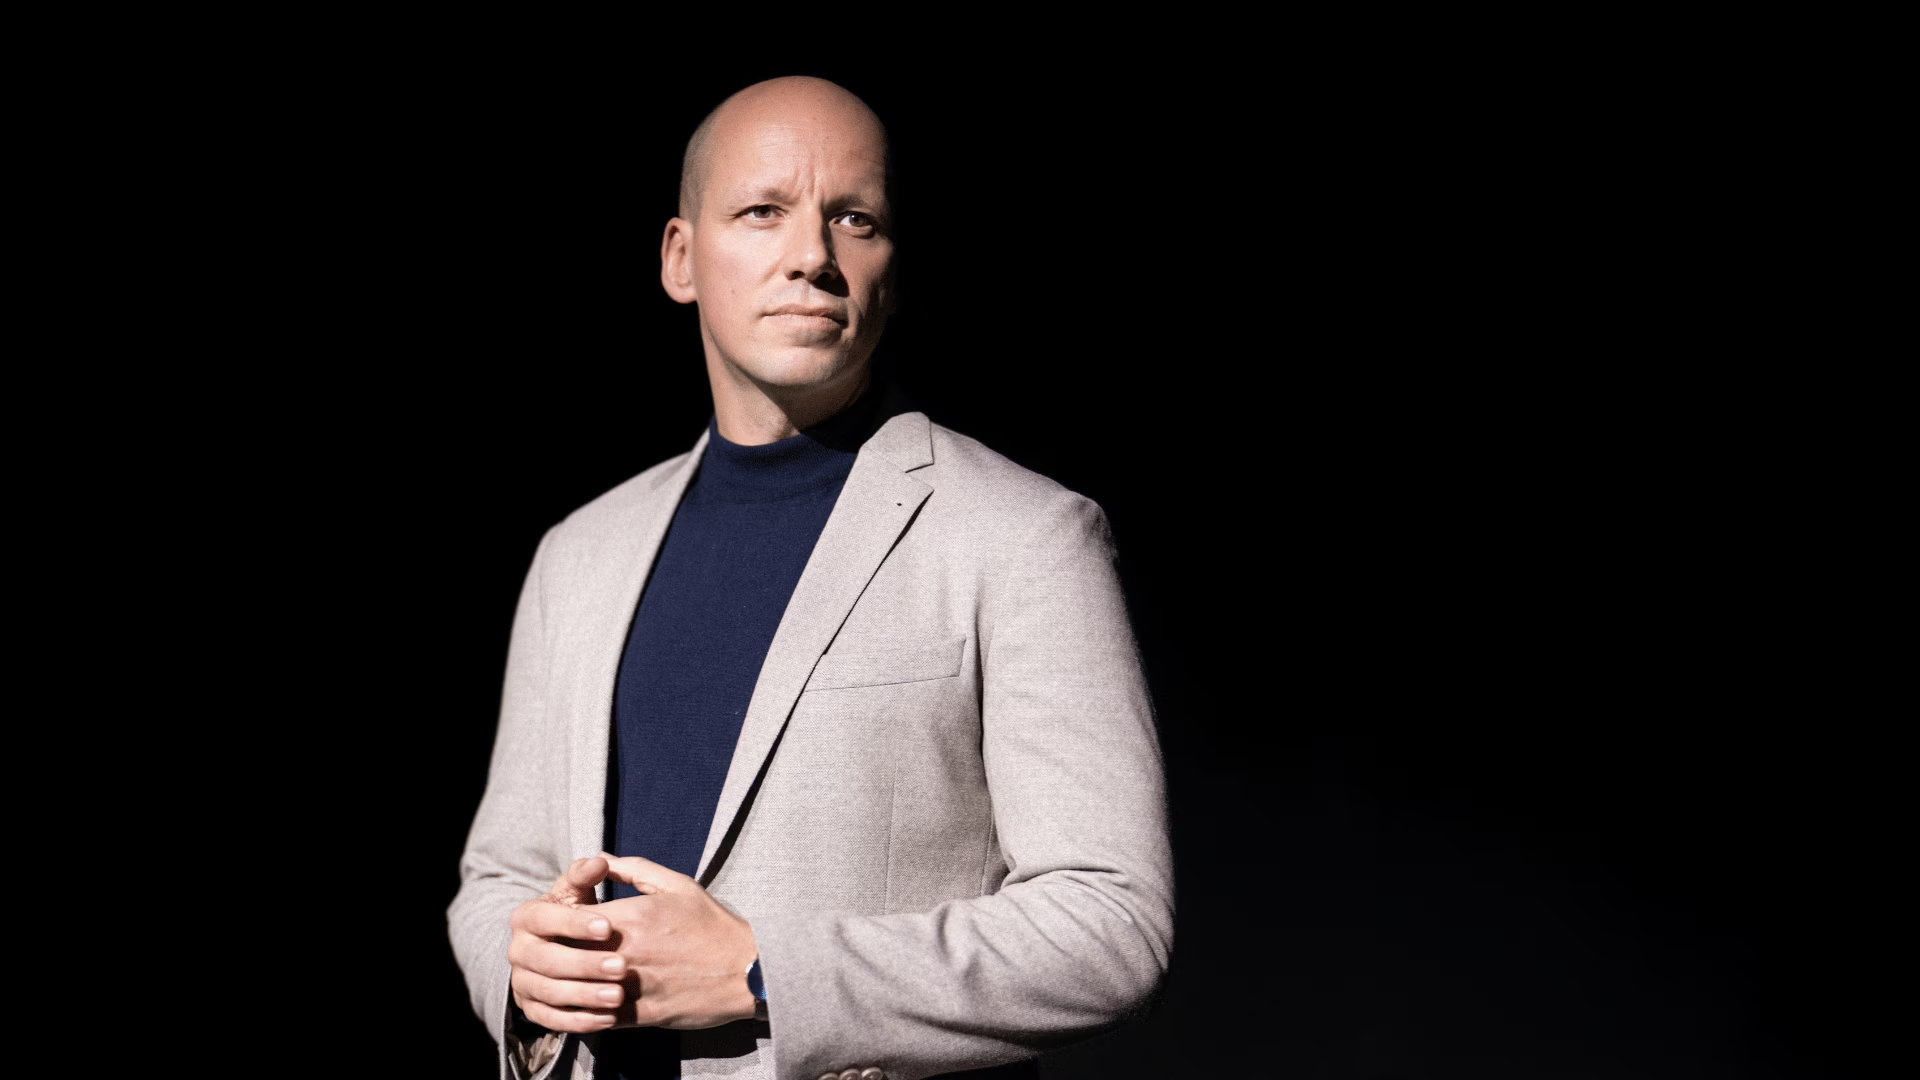
Стамос также преподаёт в Центре киберполитики Стэнфордского университета. По его словам, модели с открытыми весами уже способны автоматизировать большую часть kill chain — цепочки шагов, которые проходит атакующий от обнаружения уязвимости до кражи данных или денег. Инструменты для атак теперь находят баги и пишут эксплойты в реальном времени, отметил он.
«Мы вступаем в тёмные века. Дальше будет только мрачнее», — сказал Стамос в Decoder.
Инструмент для атак, который может скачать каждый
Он указал на ARTEX — китайский инструмент для атак с открытым исходным кодом, английский перевод которого доступен на GitHub. Злоумышленники используют его в связке с версией модели с открытыми весами GLM-5.3, из которой удалены ограничения безопасности. По его словам, такая связка позволяет взломать огромное число организаций.
Как утверждает Стамос, атаки начались с трёх южнокорейских банков. В октябре CrowdStrike связала эти взломы с ИИ-инструментами. За неделю до интервью злоумышленники атаковали ещё около 200 компаний, сообщил он. Некоторым из них он помогает.
Атакующим больше не нужны передовые модели, разработчики которых ведут журналы, доступные полиции, добавил он. Стамос рассказал, что сам запускает урезанную GLM-5.3 на собственном Mac Studio.
Некоторые атаки по-прежнему опираются на людей. Северокорейские хакеры взломали Binance в основном с помощью социальной инженерии, сказал Стамос. Binance заявляла, что к взлому на 6,3 млрд долларов привело фальшивое собеседование. Взломы ИИ-компаний, по его словам, похожи на работу того, что он назвал китайской «кустарной индустрией доступа». Эти небольшие подрядчики продают украденный доступ более крупным китайским фирмам.
Защита по-прежнему обходится дорого
«Стоимость токена для атакующих стремится к нулю, а стоимость защиты для обороняющихся остаётся довольно высокой», — сказал Стамос.
Коллега из крупной компании в сфере безопасности рассказал ему, что одно расследование с помощью передовой киберфункциональной модели стоит 900 долларов. Командам безопасности придётся передать ИИ первые уровни мониторинга, считает он. Сначала будут работать дешёвые классификаторы, передавая оповещения выше — более крупным моделям.
В Cognition собственный агент безопасности компании может отключать учётные записи сотрудников, рассказал он. Он останавливается на фиксированном количестве, пока человек не одобрит больше. Кроме того, к техническим суждениям любого, кто говорит о «роях» ИИ-атак, он относится скептически, снижая их вес примерно на 80%. Атаки, которые он видит, используют одного агента, максимум двух.
Атакуйте себя, а потом перепишите Linux
Каждой компании нужно будет атаковать себя в течение 90 дней, заявил Стамос. Для этого можно использовать ARTEX, аналогичный ИИ-продукт для «красных команд» или нанятую фирму.
«Если вы этого не сделаете, вас взломают», — сказал Стамос.
Такие тесты могут привести к простоям, признал он, но они не украдут данные и не отключат холодильники банков крови, как это случилось во Франции. Кибератака в начале этого месяца довела морозильники французских банков крови до экстремальных температур.
Одними патчами не угнаться, утверждает Стамос: каждая новая передовая кибермодель приносит очередную волну исправлений ядра Linux. Он призвал Google и Amazon создать форк ядра Linux для серверного оборудования и переписать его на Rust — языке с безопасной работой с памятью; стоимость этого он оценил в сумму от 100 млн до 1 млрд долларов. Октябрьские уязвимости PHP, по его словам, едва не обернулись катастрофой — спасло лишь то, что их оказалось сложно эксплуатировать в реальных условиях.
Защитникам отказывают, к Европе относятся хуже
Стамос хочет, чтобы разработчики ИИ несли ответственность, когда их модели выходят из-под контроля и напрямую атакуют людей. Но он предупредил, что OpenAI и Anthropic уже отклоняют некоторые запросы от защитников. По его словам, лаборатории относятся к законным компаниям в Европе и Азии «гораздо хуже», чем к американским. Он был бы не против замедления развития передового ИИ, чтобы более дешёвые оборонительные модели могли наверстать отставание.
Он также считает, что у чат-ботов не должно быть личности. А в Instagram, по его словам, Meta следует проверять подлинность реальных фотографий прямо с камеры, а не пытаться распознавать созданные ИИ.
Стамос, который пришёл в Cognition в сентябре, рассказал, что планирует создать «индекс тёмных веков», отслеживающий объёмы патчей. По словам Стамоса, ежемесячный Patch Tuesday от Microsoft вырос примерно со 150 исправлений до более чем 900.
Опубликовано 11 ноября 2026 - 06:49 Наверх