Теперь этим интересуются и регуляторы. С января 2025 года правила ЕС DORA требуют от финансовых организаций, таких как банки и страховые компании, вести реестр всех договоров с поставщиками технологий. В США банковские регуляторы в 2023 году выпустили совместные рекомендации, которые охватывают весь путь работы с поставщиками — от выбора до прекращения сотрудничества. Аудиторы SOC 2 и ISO 27001 задают похожий вопрос: у каких поставщиков хранятся ваши данные и как вы убеждаетесь в их безопасности?
В электронной таблице можно отслеживать несколько поставщиков. Но если их становится больше, она уже не справляется. Более новые инструменты используют ИИ, чтобы анализировать отчёты поставщиков о безопасности и отмечать слабые ответы в анкетах, а окончательное решение по-прежнему принимает человек. В этом рейтинге представлены 10 лучших платформ для управления рисками третьих сторон в 2026 году. Мы оценивали их по двум критериям: насколько ИИ сокращает объём проверок, который ложится на вашу команду, и можно ли использовать результаты как доказательства в уже проводимых вами аудитах.
Почему регуляторы возлагают на вас ответственность за поставщиков
Передача работы поставщику не означает передачу ответственности.
Согласно рекомендациям США, банк, полагающийся на внешние компании, всё равно отвечает за безопасное и надёжное ведение бизнеса. Статья 28 DORA возлагает на финансовые организации ЕС ответственность за всё, что они передают на аутсорсинг. Тот же принцип действует при аудитах SOC 2 и ISO 27001: если поставщик хранит данные ваших клиентов, ваши средства контроля безопасности должны охватывать и этого поставщика.
Поэтому проверка поставщиков — это постоянная работа с назначенным ответственным и установленными сроками. Она не заканчивается после подписания договора.
Что делает программное обеспечение для управления рисками третьих сторон
Программное обеспечение для управления рисками третьих сторон даёт команде по управлению рисками или безопасности единую систему учёта всех внешних организаций, имеющих доступ к её данным или системам. В ней хранится реестр поставщиков, проводится комплексная проверка, оцениваются риски, отслеживается устранение проблем и сохраняются доказательства, которые изучают проверяющие или аудиторы.
Функции, за которые стоит платить
Реестр поставщиков и распределение по уровням: единый реестр поставщиков и поставщиков услуг, для каждого из которых назначается ответственный и уровень критичности, определяющий глубину проверки. Обработчик расчёта зарплаты получит более высокий уровень, чем инструмент для дизайна.
Регистрация и комплексная проверка: процесс подключения, который направляет каждого нового поставщика к подходящей анкете и собирает отчёты SOC 2 или сертификаты ISO 27001 до того, как кто-либо даст согласие.
Проверка документов и анкет: большинство платформ теперь используют на этом этапе ИИ, который извлекает выводы из аудиторских отчётов и отмечает поверхностные или противоречивые ответы.
Оценка рисков: присущий риск до применения средств контроля и остаточный риск после их применения, пересчитываемые по мере поступления новой информации.
Мониторинг извне: рейтинги безопасности и оповещения об утечках в промежутках между проверками, иногда с охватом поставщиков четвёртого уровня.
Отслеживание устранения проблем: ответственные и сроки для каждого выявленного пробела, а также напоминания поставщику до его устранения.
Договоры и записи о прекращении сотрудничества: положения о безопасности, а также порядок возврата данных и отзыва доступа при завершении отношений.
Сопоставление с нормативными рамками и отчётность: связь между выводами о поставщиках и средствами контроля SOC 2 или ISO 27001, а также отчёты, которые может проверить совет директоров или аудитор.
Пять этапов программы TPRM
Программа управления рисками третьих сторон — это политика и регламент, которые дополняют эти инструменты. Межведомственные рекомендации США описывают её как жизненный цикл из пяти этапов: планирование, комплексная проверка и выбор третьей стороны, согласование договора, постоянный мониторинг и прекращение сотрудничества. Надзор совета директоров и ведение документации идут параллельно.
Программа строится с учётом рисков: отношения, поддерживающие критически важные процессы, требуют более тщательного планирования и глубокого мониторинга, а частота повторных оценок определяется тем же принципом. Часть 500 правил NYDFS связывает периодичность оценки с уровнем риска каждого поставщика.
Бухгалтерская фирма Linford & Company рекомендует клиентам SOC 2 оценивать поставщиков не реже одного раза в год.
Управление рисками третьих сторон и управление рисками поставщиков
Управление рисками поставщиков охватывает компании, которым организация платит, и в основном связано с качеством услуг и затратами. Управление рисками третьих сторон — более широкая область: это оценка всех внешних организаций, получающих доступ к системам или данным, независимо от наличия оплаты, с учётом рисков для безопасности, конфиденциальности, соответствия требованиям и репутации на протяжении всего сотрудничества.
Партнёр, которому передаются данные, может не выставлять счета, но всё равно считается третьей стороной. Большинство программ для управления рисками поставщиков теперь позиционируются как TPRM, поэтому в рейтинге ниже эти понятия рассматриваются как единый выбор программного обеспечения с более широкой областью охвата.
Управление рисками третьих сторон с помощью ИИ: что автоматизирует ПО
Теперь ИИ выполняет значительную часть рутинной работы при проверке поставщиков. Вот как это выглядит, начиная с лидера этого рейтинга.
В платформе Scytale для управления рисками и комплаенсом на базе ИИ агенты ИИ GRC работают с программой для поставщиков в фоновом режиме. Они обнаруживают новых поставщиков по мере их появления в системе единого входа и подключённых инструментах, собирают документы каждого поставщика по безопасности, например отчёты SOC 2 и соглашения об обработке данных, и на основе найденной информации формируют оценку риска. Эта оценка меняется при поступлении новых данных.
Когда поставщик заполняет анкету, ИИ указывает на расплывчатые ответы или ответы, вызывающие опасения. Затем работу ИИ проверяют выделенные специалисты по GRC. Итоговая проверка становится доказательством для средств контроля SOC 2 или ISO 27001, поэтому программа для поставщиков и аудит опираются на одни и те же записи.
Другие платформы из этого списка автоматизируют отдельные части той же работы. Vanta обнаруживает поставщиков через инструменты закупок и получает документы из их центров доверия, а Drata дополняет профили поставщиков данными о компаниях и рисках.
Bitsight и ProcessUnity используют ИИ для извлечения ключевых выводов из отчётов поставщиков SOC 2. SecurityScorecard сопоставляет ответы в анкетах с данными, которые может получить о системах поставщика извне, а затем готовит план устранения проблем для поставщика.
Каждая платформа, описывающая эти возможности, оставляет окончательное решение за человеком. Рассматривайте результат работы ИИ как первый вариант и планируйте его проверку — вашей командой или, в случае Scytale, специалистом по GRC.
Как составлялся рейтинг
Порядок мест определили семь критериев, причём первые два имели наибольший вес:
- Глубина проверки с помощью ИИ: какие задачи комплексной проверки, согласно документации поставщика, выполняет его ИИ и утверждает ли результат человек.
- Связь с программой комплаенса: сопоставляются ли выводы о поставщиках со средствами контроля, такими как SOC 2 CC9.2 и приложение A стандарта ISO 27001, чтобы одна проверка одновременно служила доказательством для аудита.
- Охват жизненного цикла: поддержка всех пяти этапов Межведомственных рекомендаций, включая прекращение сотрудничества.
- Мониторинг извне: рейтинги безопасности и оповещения об инцидентах между формальными проверками.
- Соответствие нормативным требованиям: документально подтверждённая поддержка DORA, NIS2 и требований банковского сектора США.
- Отзывы пользователей: оценки G2 и повторяющиеся темы в отзывах; при небольшом количестве отзывов это отмечалось отдельно.
- Присутствие на рынке: как часто поставщик встречается в 20 опубликованных рейтинговых статьях по этому поисковому запросу.
Оценка основана на документации поставщиков, темах отзывов на G2 и этих 20 рейтинговых статьях; все источники проверены в сентябре 2026 года. Практических испытаний не проводилось. Списки плюсов и минусов следует рассматривать как отправную точку для проверки во время демонстрации продукта. Прайс-листы не влияли на порядок мест.
Лучшие программы для управления рисками третьих сторон: рейтинг
| Место | Платформа | Обзор |
|---|---|---|
| 1 | Scytale | Платформа для управления рисками и комплаенсом на базе ИИ, агенты которой проводят проверки поставщиков в рамках программ соответствия SOC 2, ISO 27001 и другим нормативным рамкам |
| 2 | OneTrust | Комплексная корпоративная платформа для доверия и конфиденциальности с модулем TPRM |
| 3 | UpGuard | Рейтинги безопасности, анализ документов с помощью ИИ и анкеты |
| 4 | ProcessUnity | Самостоятельная платформа TPRM с агентами ИИ для отдельных задач и прежней биржей CyberGRX |
| 5 | Bitsight | Корпоративные рейтинги безопасности, процессы управления рисками поставщиков и сводки отчётов SOC 2, подготовленные ИИ |
| 6 | SecurityScorecard | Рейтинги от A до F и проверка ИИ ответов в анкетах на соответствие наблюдаемым данным |
| 7 | Panorays | Рейтинги поверхности атаки, анкеты на базе ИИ и выявление поставщиков n-го уровня |
| 8 | Mitratech Prevalent | TPRM на протяжении всего жизненного цикла — от поиска поставщиков до прекращения сотрудничества, с управляемыми услугами |
| 9 | Vanta | Платформа комплаенса с модулем TPRM под управлением агентов |
| 10 | Drata | Платформа комплаенса, ИИ которой оценивает поставщиков по заданным вами критериям |
1. Scytale: проверка поставщиков в рамках программы комплаенса
Scytale — платформа для управления рисками и комплаенсом на базе ИИ, которая проводит проверки третьих сторон в рамках той же программы, что и средства контроля с доказательствами, поэтому каждая проверка поставщика помогает и при аудите. Агенты ИИ GRC занимаются подключением поставщиков, оценкой рисков и отслеживанием мер по их снижению, а поставщики заполняют анкеты на брендированном портале.
Агенты создают профиль каждого поставщика и оценивают его, а результаты передаются в реестр рисков и влияют на статус соответствия, который Scytale отслеживает по SOC 2, ISO 27001 и ещё более чем 80 нормативным рамкам благодаря сопоставлению между ними. Перед тем как стать доказательствами для комплаенса, результаты работы ИИ проверяют выделенные специалисты по GRC. Стоимость зависит от тарифного плана и рассчитывается индивидуально.
Ключевые возможности
- Использует агентов ИИ для поиска поставщиков в подключённых системах, назначения проверок безопасности и автоматического определения уровней риска
- Создаёт профили поставщиков на основе центров доверия, отчётов SOC 2, реестров ISO, соглашений об обработке данных и общедоступных сведений
- Проверяет ответы в анкетах и отмечает расплывчатые, неполные или рискованные ответы
- Непрерывно отслеживает риски поставщиков, регистрирует инциденты безопасности и инициирует повторную оценку при изменении уровня риска
- Отслеживает устранение проблем до их закрытия и формирует отчёты о поставщиках с подтверждающими материалами; настраиваемый центр доверия позволяет рассказать клиентам о том, как вы управляете рисками третьих сторон
- Подключается к более чем 150 интеграциям и поддерживает индивидуальные варианты интеграции, чтобы получать данные о поставщиках и отслеживать средства контроля в реальном времени
Плюсы
- Сопоставление между нормативными рамками позволяет использовать одну проверку поставщика для средств контроля SOC 2, ISO 27001, GDPR и HIPAA, сокращая дублирование работы
- Выделенные специалисты по GRC проверяют результаты ИИ и сопровождают команду от подключения поставщика до аудита
- Оценка на G2 — 4,8 из 5 по более чем 700 отзывам; пользователи отмечают полезность и простоту использования
Минусы
- Публичного прайс-листа нет, поэтому стоимость выясняется в ходе общения с отделом продаж
- Для некоторых функций требуется тариф более высокого уровня
2. OneTrust: TPRM в составе комплекса для управления конфиденциальностью и доверием
OneTrust предлагает управление рисками третьих сторон как один из модулей широкого комплекса для управления доверием, который также охватывает конфиденциальность, согласия и управление ИИ. Продукт TPRM хранит настраиваемый реестр с отдельным редактируемым профилем для каждой третьей стороны и рассылает оценки, адаптирующиеся с учётом предыдущих ответов и опирающиеся более чем на 50 встроенных нормативных рамок средств контроля.
Триггеры на основе правил запускают рабочие процессы и назначают риски, а правила мониторинга инициируют повторную оценку при изменении ситуации. OneTrust продаётся по индивидуальному предложению, а в категории управления третьими сторонами на G2 у него всего шесть отзывов (4,3 из 5).
Плюсы
- Записи о поставщиках хранятся на одной платформе с программами управления конфиденциальностью и данными
- Адаптивные оценки опираются более чем на 50 встроенных нормативных рамок средств контроля
- Триггеры на основе правил автоматизируют назначение рисков и повторную оценку
Минусы
- Некоторые из немногих пользователей, оставивших отзывы на G2, называют интерфейс сложным и отмечают, что его настройка требует больших усилий
- Пользователи упоминают неудобную навигацию и ограниченный ролевой доступ
3. UpGuard: рейтинги и анализ документов с помощью ИИ
UpGuard сочетает рейтинги безопасности, составляемые на основе внешних данных, с проверкой собственных документов каждого поставщика. Рейтинги обновляются несколько раз в день. Профиль безопасности на базе ИИ объединяет результаты сканирования с анализом документов поставщика, выполненным ИИ, и показывает, какие средства контроля соответствуют или не соответствуют таким нормативным рамкам, как ISO 27001 и NIST CSF.
Библиотека анкет включает формы NIST, ISO и SIG, а ИИ готовит отчёты об оценке рисков на определённый момент времени. UpGuard публикует начальные цены, а продукт Vendor Risk получил на G2 оценку 4,5 из 5 по 746 отзывам.
Плюсы
- Простота использования — самая частая похвала на G2, её упоминают 252 раза
- Динамическая оценка помогает командам определить, с какими поставщиками нужно связаться в первую очередь
- Рейтинги и анкеты объединены в одном рабочем процессе
Минусы
- Некоторым пользователям не хватает ясности в рекомендациях по устранению проблем (52 упоминания)
- Небольшие организации считают продукт дорогим (38 упоминаний)
- Ложные срабатывания приходится исправлять вручную (26 упоминаний)
4. ProcessUnity: отдельная платформа TPRM с биржей CyberGRX
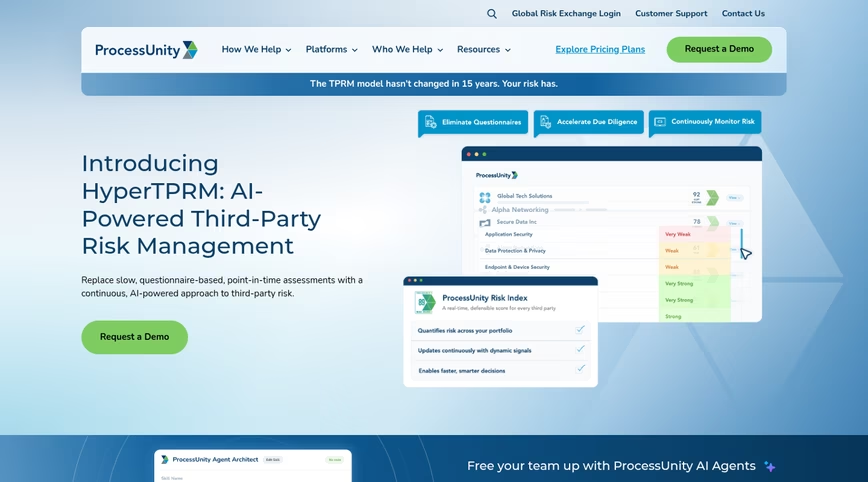
ProcessUnity — отдельная платформа TPRM для программ, в которых управление рисками поставщиков является самостоятельным направлением. Каждый агент ИИ выполняет отдельную задачу. Агенты регистрации проводят предварительную проверку поставщиков и выявляют дубликаты, а агенты комплексной проверки анализируют отчёты SOC 2; другие готовят проекты уведомлений об устранении проблем. Каждый запуск фиксирует источники и оценку достоверности, а команда подтверждает каждое решение.
В июле 2023 года ProcessUnity приобрела CyberGRX, чья Global Risk Exchange предоставляет общие профили поставщиков — по собственным данным компании, их более 370 000. Цену можно узнать на демонстрации, а оценка на G2 составляет 4,5 из 5 по 54 отзывам.
Плюсы
- Каждый запуск ИИ оставляет запись с указанием источников, которую может проверить специалист
- Настраиваемые оценки и модели рисков подходят для зрелых программ
- Данные биржи помогают быстрее оценивать распространённых поставщиков
Минусы
- Пользователи G2 сообщают о медленной загрузке и низкой производительности
- Возможности управления договорами вызывают нарекания
- В отзывах упоминается высокий порог освоения
5. Bitsight: корпоративные рейтинги и сводки отчётов SOC 2
Bitsight приобрела известность благодаря рейтингам безопасности, а теперь дополняет их управлением рисками поставщиков. Команды направляют поставщикам наборы анкет SIG и CAIQ, подобранные с учётом критичности каждого поставщика. Автоматизированные ИИ оценки сопоставляют ответы с такими нормативными рамками, как NIST CSF 2.0 и ISO 27001. Отдельная функция ИИ составляет сводки отчётов SOC 2 поставщиков, а разные оценки показывают присущий ущерб и остаточный риск по отдельности.
Ежедневное обновление рейтингов и автоматическое выявление поставщиков четвёртого уровня помогают следить за ситуацией между проверками, а обнаружение уязвимостей находит поставщиков, затронутых новой уязвимостью нулевого дня. Стоимость зависит от размера компании и объёма использования. Оценка на G2 — 4,5 из 5 по 76 отзывам.
Плюсы
- Пользователи ценят широкий обзор состояния безопасности поставщиков
- Присущий и остаточный риск оцениваются отдельно
- Выявление поставщиков четвёртого уровня встроено в платформу
Минусы
- Пользователям хотелось бы более удобного управления анкетами и более понятной системы оценок (6 упоминаний)
- Некоторым сложно разобраться в выводах и методике оценки
- Пользователи сообщают о задержках оповещений и медленной загрузке
6. SecurityScorecard: рейтинги от A до F с проверкой ответов
SecurityScorecard оценивает организации по шкале от A до F на основе сигналов безопасности, наблюдаемых извне, и дополняет проверку поставщиков платформой TITAN AI. TITAN анализирует пробелы в анкетах и отчётах SOC 2, а также сопоставляет ответы поставщика с наблюдаемыми техническими данными. Кроме того, система готовит планы устранения проблем и электронные письма для поставщиков.
В разделе часто задаваемых вопросов компания сообщает, что ИИ не принимает окончательное решение о безопасности поставщика. Доступны бесплатная учётная запись Free Forever и 14-дневный пробный период, а платные пакеты TITAN приобретаются через отдел продаж. На G2 у платформы 4,3 из 5 по 92 отзывам.
Плюсы
- Проверка расхождений выявляет ответы, не совпадающие с наблюдаемыми данными
- Панели мониторинга получили больше всего похвалы на G2 (23 упоминания)
- Бесплатная учётная запись позволяет познакомиться с продуктом без затрат
Минусы
- Возможностей отчётности не хватает для индивидуальных задач
- Пользователи отмечают расхождения в оценках и ложные срабатывания
- Интеграция с устаревшими системами вызывает трудности
7. Panorays: рейтинги поверхности атаки и выявление поставщиков n-го уровня
Panorays объединяет анкеты на базе ИИ с оценкой внешней поверхности атаки, учитывая влияние каждого делового сотрудничества, и формирует динамический рейтинг каждой третьей стороны. Система обнаружения на базе ИИ отображает поставщиков n-го уровня и теневые ИТ-ресурсы по всей цепочке поставок, а оповещения в реальном времени сообщают об утечках и уязвимостях.
Выявленные проблемы превращаются в задачи по устранению, которые поставщики выполняют в приложении. Цену можно узнать на демонстрации. Пользователи G2 оценили платформу в 4,3 из 5 по 52 отзывам.
Плюсы
- Функции взаимодействия с поставщиками получают положительные отзывы на G2
- Выявление поставщиков n-го уровня охватывает более широкую цепочку поставок
- Выявленные проблемы превращаются в задачи по устранению без ручной настройки
Минусы
- Некоторым пользователям процесс оценки рисков кажется непонятным (9 упоминаний)
- Пользователи сообщают о ложных срабатываниях и громоздких процедурах оценки
- Нарекания вызывают отчётность и возможности настройки
8. Mitratech Prevalent: TPRM на протяжении всего жизненного цикла с управляемыми услугами
Mitratech приобрела Prevalent в октябре 2024 года и предлагает её как решение TPRM на протяжении всего жизненного цикла, которое начинает работу ещё до заключения договора. Инструменты поиска поставщиков дополняют запросы предложений данными о поставщиках четвёртого уровня, ESG, финансах и кибербезопасности.
Платформа оценивает присущий и остаточный риск для распределения поставщиков по уровням, а также использует ИИ для заполнения новых оценок на основе библиотеки шаблонов. Мониторинг охватывает сигналы кибербезопасности, бизнеса, финансов, регулирования и репутации. Процессы прекращения сотрудничества включают проверку договоров, а дополнительные управляемые услуги позволяют передать специалистам работу по оценке. Стоимость рассчитывается индивидуально.
Плюсы
- Охватывает поиск поставщиков и прекращение сотрудничества, а также мониторинг
- Управляемые услуги позволяют передать специалистам работу по оценке
- Мониторинг охватывает не только кибербезопасность, но и финансовые и репутационные риски
Минусы
- На G2 сейчас нет страницы продукта, поэтому перед демонстрацией сложно ознакомиться с публичными отзывами пользователей
- Платформа создана как самостоятельный инструмент TPRM, поэтому доказательства для аудитов SOC 2 или ISO 27001 придётся хранить в отдельной системе
9. Vanta: модуль TPRM в платформе комплаенса
Продукт Vanta для TPRM связывает проверку поставщиков с платформой комплаенса и продаётся отдельно или как дополнение. В июле 2025 года Vanta приобрела Riskey, чтобы перейти к непрерывной оценке безопасности на базе ИИ. Агент извлекает выводы из отчётов SOC 2 и соглашений об обработке данных, а также получает документы из центров доверия.
Для индивидуальных уровней риска предусмотрена автоматическая оценка присущего риска. Мониторинг утечек формирует проекты планов по устранению проблем, а выводы о поставщиках передаются в реестр рисков и влияют на состояние комплаенса. На странице Vanta на G2 указана оценка 4,6 из 5 по 2 728 отзывам; отмеченные темы относятся ко всей платформе.
Плюсы
- Выводы о поставщиках попадают в тот же реестр рисков, что и остальные данные программы
- Поиск поставщиков связан с системами закупок
- Пользователи считают интерфейс простым (675 упоминаний)
Минусы
- Для интеграций требуются ручные обходные решения (179 упоминаний на G2)
- Не хватает интеграций для узкоспециализированных наборов систем (149 упоминаний)
- В 146 отзывах упоминается нехватка функций
10. Drata: оценка поставщиков с помощью ИИ по заданным вами критериям
Drata управляет TPRM с помощью агента, который оценивает каждую третью сторону по заданным клиентом стандартам. Для каждого результата приводятся подтверждающие материалы и понятное объяснение. ИИ также формирует эти стандарты и дополняет профили поставщиков данными о компаниях и рисках.
Модуль отслеживает присущий и остаточный риск по графику повторных оценок, а решения передаются обратно в системы закупок и управления договорами. За центр доверия отвечает SafeBase, которая теперь входит в Drata. Цену можно узнать на демонстрации. Пользователи G2 оценили Drata в 4,7 из 5 по 1 331 отзыву; отмеченные темы относятся ко всей платформе.
Плюсы
- Каждое решение по итогам оценки сопровождается доказательствами и объяснением
- Служба поддержки получила больше всего похвалы на G2 (135 упоминаний)
- Решения передаются обратно в системы закупок и управления договорами
Минусы
- Ограниченное число интеграций с третьими сторонами (43 упоминания на G2)
- Сложности интеграции и перехода (38 упоминаний)
- Нужно доработать настройку и взаимодействие с аудиторами (35 упоминаний)
Какая платформа TPRM подходит вашей программе
Начните с одного вопроса: вам нужны рейтинги, составляемые на основе внешних данных, или готовые к аудиту доказательства того, что средства контроля поставщика работают? Многим программам нужно и то и другое, и именно по этому принципу разделяются платформы в рейтинге.
Bitsight и SecurityScorecard в первую очередь предлагают рейтинги для команд по безопасности, которые контролируют большие базы поставщиков, а UpGuard и Panorays сочетают сканирование с анкетами. ProcessUnity и Mitratech Prevalent подходят специализированным командам TPRM, а OneTrust — предприятиям, которым нужны записи о поставщиках в составе комплекса для управления конфиденциальностью.
Платформы, ориентированные на комплаенс, превращают проверку поставщиков в доказательство для аудита. Scytale занимает первое место для команд, которым нужно предъявлять результаты проверок поставщиков аудиторам SOC 2 или ISO 27001: выводы ИИ напрямую включаются в средства контроля, которые эти команды уже поддерживают. Аналогичный подход используют Vanta и Drata. Команды, которым также нужны внешние рейтинги безопасности для тысяч поставщиков, могут использовать Scytale вместе со специализированным поставщиком рейтингов.
Рейтинги, анкеты или и то и другое
Рейтинги безопасности не заменяют анкеты. Они оценивают то, что видно извне, например открытые сервисы и утечки, но не могут проверить внутренние политики или условия договоров, которые интересуют аудиторов.
SecurityScorecard сверяет ответы в анкетах с наблюдаемыми данными, а UpGuard и Panorays сочетают анкеты со сканированием. Scytale сосредоточена на документации поставщиков: агенты ИИ собирают отчёты SOC 2, соглашения об обработке данных и ответы в анкетах, а затем оценивают риски.
На практике рейтинги помогают расставить приоритеты среди поставщиков, а их документация служит доказательствами для проверки.
Сколько стоит ПО для TPRM
Из представленных здесь поставщиков только UpGuard публикует прайс-лист: тариф Standard стоит 1 750 долларов в месяц при годовой оплате и включает 50 поставщиков. SecurityScorecard предлагает бесплатную учётную запись и 14-дневный пробный период, стоимость Bitsight зависит от размера компании и объёма использования, а Vanta продаёт TPRM отдельно или как дополнение. Остальные, включая Scytale, рассчитывают цену для каждой программы индивидуально.
Сопоставление требований TPRM: что разные правила требуют от программы для поставщиков
В большинстве рейтинговых статей упоминают DORA или рекомендации для банков США и на этом останавливаются. В таблице ниже простым языком описано, чего каждое правило требует от вашей программы для поставщиков, к какому этапу жизненного цикла оно относится и какие документы вам понадобится предъявить.
| Нормативная рамка или нормативный акт | Требования к программе для поставщиков | Этап жизненного цикла | Доказательства, которые запрашивают аудиторы |
|---|---|---|---|
| Межведомственные рекомендации США об отношениях с третьими сторонами (88 FR 37920, июнь 2023 года) | Управление рисками с учётом уровня риска и критичности каждого сотрудничества, надзор совета директоров, независимые проверки и ведение документации | Все пять этапов | Реестр с отметками о критически важных отношениях; результаты комплексной проверки; подписанные договоры; отчёты о мониторинге и устранении проблем; отчётность перед советом директоров |
| NIST CSF 2.0, GV.SC-04 — GV.SC-10 | Распределять поставщиков по степени критичности; включать требования к безопасности в договоры; проводить комплексную проверку до подписания; постоянно отслеживать риски поставщиков; планировать действия на случай инцидентов и завершения договора | Все пять этапов | Список поставщиков с расставленными приоритетами; договорные положения; записи о комплексной проверке и мониторинге; планы реагирования на инциденты и прекращения сотрудничества с указанием поставщиков |
| Регламент ЕС DORA (2022/2554), статьи 28–30, действует с 17 января 2025 года | Реестр всех договоров с внешними поставщиками ИКТ; оценка рисков, концентрации и комплексная проверка до заключения договора; обязательные условия договоров; проверенные планы выхода для критически важных или значимых функций | Все пять этапов | Реестр сведений (по запросу надзорного органа); оценки до заключения договора; договоры с условиями статьи 30; график аудитов с учётом рисков; проверенные планы выхода |
| Директива ЕС NIS2 (2022/2555), статья 21(2)(d) | Безопасность цепочки поставок, в том числе аспекты безопасности отношений с прямыми поставщиками и поставщиками услуг | Комплексная проверка; постоянный мониторинг | Требования к безопасности поставщиков и записи об оценках, на которых они основаны |
| GDPR, статья 28 | Обработчики, предоставляющие достаточные гарантии; договор с установленными условиями; письменное согласование субобработчиков; право на аудит; удаление или возврат данных по окончании сотрудничества | Комплексная проверка; согласование договора; постоянный мониторинг; прекращение сотрудничества | Результаты комплексной проверки обработчика; соглашения об обработке данных с условиями статьи 28(3); разрешения на привлечение субобработчиков; записи об аудитах; подтверждения удаления или возврата данных |
| HIPAA, 45 CFR 164.308(b)(1) | Надлежащие гарантии того, что деловой партнёр будет защищать электронную защищённую медицинскую информацию (ePHI), зафиксированные в письменном договоре или соглашении, отвечающем требованиям 164.314(a) | Согласование договора | Подписанные соглашения с деловыми партнёрами для каждого партнёра, работающего с ePHI |
| NYDFS, 23 NYCRR 500.11 | Письменные политики, охватывающие выявление поставщиков и оценку рисков, минимальные требования к кибербезопасности, комплексную и периодическую оценку, а также договорные положения о контроле доступа (включая MFA) и шифровании | Планирование; комплексная проверка; согласование договора; постоянный мониторинг | Письменная политика; оценки рисков поставщиков и материалы комплексной проверки; договоры с перечисленными средствами защиты; записи о периодических оценках |
| SOC 2, критерии доверительных услуг CC9.2 | «Организация оценивает риски, связанные с поставщиками и деловыми партнёрами, и управляет ими». Ключевые аспекты AICPA включают требования к взаимодействию, распределение поставщиков по уровням, периодическую оценку, работу с проблемами и прекращение сотрудничества | Планирование; комплексная проверка; постоянный мониторинг; прекращение сотрудничества | Реестр поставщиков с распределением по уровням; оценки рисков поставщиков; проверка актуальных отчётов SOC поставщиков; процедуры прекращения сотрудничества, охватывающие возврат данных и отзыв доступа |
| ISO/IEC 27001:2022, приложение A, пункты 5.19–5.22 | Информационная безопасность во взаимоотношениях с поставщиками (5.19) и в соглашениях с ними (5.20); безопасность цепочки поставок ИКТ (5.21); мониторинг, проверка и управление изменениями услуг поставщиков (5.22) | Комплексная проверка; согласование договора; постоянный мониторинг | Оценки рисков поставщиков; соглашения с положениями о безопасности; записи мониторинга, хранящиеся в качестве документов системы управления информационной безопасностью (ISMS) |
Источники: Federal Register (88 FR 37920) и бюллетень OCC 2023-17; NIST CSWP 29; тексты DORA, NIS2 и GDPR на EUR-Lex; 45 CFR 164.308 и 23 NYCRR 500.11 на сайте Cornell Legal Information Institute; формулировка CC9.2 и ключевые аспекты из критериев доверительных услуг AICPA, цитируемых бухгалтерской фирмой Linford & Company; названия средств контроля ISO/IEC 27001:2022 по данным органа по сертификации Schellman.
В восьми из девяти строк речь идёт о проверке поставщиков до подписания договора или их последующем мониторинге — именно здесь ИИ позволяет команде сэкономить больше всего времени. Для SaaS-компаний наиболее важны строки SOC 2 и ISO 27001, поскольку аудиторы проверяют эти средства контроля поставщиков в рамках уже проводимых компанией аудитов. Если хранить проверку поставщика рядом с соответствующими средствами контроля, она будет выполнять две задачи одновременно.
TPRM в финансовом секторе: DORA, Межведомственные рекомендации и NYDFS
Финансовые организации сталкиваются с самыми строгими требованиями к поставщикам. Каждый нормативный режим требует вести записи, которые не поместятся в простой инструмент для заполнения анкет.
DORA предъявляет наиболее структурированные требования. Финансовые организации ЕС ведут реестр сведений обо всех договорах с внешними поставщиками ИКТ, отмечают договорённости, поддерживающие критически важные или значимые функции, и не реже одного раза в год сообщают о новых договорённостях своему компетентному органу.
Статья 28 требует оценить критичность и проанализировать риски с учётом концентрации до подписания договора. В статье 30 перечислены обязательные условия договора, например места обработки данных; для критически важных функций организация должна подготовить и проверить планы выхода.
Межведомственное руководство США основано на принципах, но содержит конкретные требования к документации: реестр критически важных видов деятельности, результаты комплексной проверки и подписанные договоры, а также отчётность перед советом директоров, отражающая зависимость от одного поставщика. Правило штата Нью-Йорк 23 NYCRR 500.11 предусматривает письменные политики в отношении поставщиков услуг и договорные требования к контролю доступа, шифрованию и другим мерам защиты.
При выборе программного обеспечения это означает, что в нём должны быть поля для оценки критичности и функций, отслеживания условий договоров и фиксации завершения сотрудничества с документированием возврата данных. Mitratech Prevalent помогает организовать завершение сотрудничества с поставщиками с помощью оценки договоров. Scytale поддерживает более 80 стандартов, включая DORA и NIS2, позволяя финтех-компаниям вести записи о поставщиках и подтверждающие документы наряду с соблюдением требований SOC 2 или ISO 27001, не дублируя работу по разным стандартам.
Поэтапное внедрение платформы TPRM
На каждом этапе внедрения формируются документы, необходимые для следующего этапа, поэтому приведённый ниже порядок важен.
Начните с реестра. Подключите системы единого входа и закупок, чтобы выявить уже используемые сотрудниками инструменты, а затем назначьте каждому поставщику ответственного и присвойте уровень риска.
Затем стандартизируйте сбор данных: одна анкета для каждого уровня риска, фиксированный перечень документов (отчёт SOC 2 или сертификат ISO 27001, а также соглашение об обработке данных) и назначенные согласующие лица. Установите периодичность повторной оценки для каждого уровня риска и проверяйте критически важных поставщиков не реже одного раза в год.
Затем сопоставьте программу работы с поставщиками с SOC 2 CC9.2, ISO 27001 Annex A 5.19–5.22 и всеми применимыми нормами из таблицы соответствия, чтобы в ходе аудита можно было использовать записи, созданные при проверке поставщиков. После этого включите мониторинг и поручите ИИ первичный анализ отчётов SOC 2 и ответов на анкеты, заранее письменно определив, какие решения по-прежнему требуют одобрения человека.
Наконец, отслеживайте устранение проблем до их полного решения и используйте контрольный список при прекращении сотрудничества, который подтверждает возврат или удаление данных и отзыв доступа. Больше всего времени по календарю занимают инвентаризация и первичный сбор информации.
Как выбрать лучшее ПО для управления рисками третьих сторон в 2026 году
Выбор зависит от того, кому нужно видеть результаты проверок ваших поставщиков.
Сервисы оценки, такие как Bitsight и SecurityScorecard, показывают, что посторонние могут узнать о поставщике. Платформы вроде ProcessUnity и Mitratech Prevalent подходят компаниям со специализированной командой по управлению рисками поставщиков. Если результаты ваших проверок должны выдерживать аудит по SOC 2, ISO 27001 или другим стандартам, на первом месте — платформа Scytale на базе ИИ для управления GRC. Её ИИ-агенты GRC выявляют поставщиков, собирают их документы, оценивают их и проверяют ответы на анкеты.
Прежде чем результаты станут аудиторскими доказательствами, их проверяют специалисты по GRC. Каждое требование в таблице соответствия предполагает один и тот же тип подтверждающих материалов, поэтому какую бы платформу вы ни выбрали, убедитесь, что сама процедура проверки их создаёт.
Опубликовано 6 октября 2026 - 04:05 Наверх