Кратко
Процессоры по-прежнему выполняют инструкции, не понимая, являются ли они легитимными. Технология CoreGuard от компании Dover Microsystems, созданная в рамках стомиллионной программы DARPA CRASH, добавляет уровень контроля на уровне кремния, который проверяет каждую инструкцию на соответствие программируемым микрополитикам. В 2018 году компания NXP привлекла Dover для работы над встраиваемыми платформами. По данным IBM, каждый четвертый вредоносный взлом сегодня осуществляется с помощью ИИ, а его средняя стоимость составляет 6 миллионов долларов. Портфель Dover насчитывает 17 патентов, а сама технология прошла валидацию в ходе государственных учений «красных команд» (red-team).
У кибербезопасности есть проблема с точки локализации. Злоумышленники часто используют уязвимости в системах, которые бизнес годами защищал с помощью программного обеспечения, в то время как процессор в центре этих систем может оставаться в полном неведении о происходящем. Отчет Verizon за 2026 год обследовании утечек данных (Data Breach Investigations Report) показал, что эксплуатация уязвимостей стала главным вектором первоначального доступа, на который приходится 31% взломов, в то время как в 2025 году было полностью устранено лишь 26% критических уязвимостей из набора данных отчета.
Ставки растут по мере того, как вычисления все глубже проникают в физические системы. ИИ-нагрузки, подключенная инфраструктура, промышленное оборудование и автономные машины — все они зависят от процессоров, которые переводят программные инструкции в действия в реальном мире.
Скомпрометированное приложение может превратиться из проблемы безопасности данных во что-то гораздо более опасное — в проблему контроля. Исследование утечек данных IBM за 2026 год показало, что каждый четвертый вредоносный взлом был осуществлен с использованием ИИ, причем такие инциденты обходились компаниям в среднем в 6 миллионов долларов.
Программное обеспечение остается незаменимым для современных вычислений, но его сложность создает постоянную проблему в сфере безопасности. Добавление еще одного уровня программной защиты может привести к тому, что организации будут защищать уязвимый софт с помощью еще более уязвимого софта. Вопрос становится все труднее игнорировать: что, если сам процессор сможет участвовать в принятии решения о том, следует ли разрешить выполнение инструкции?
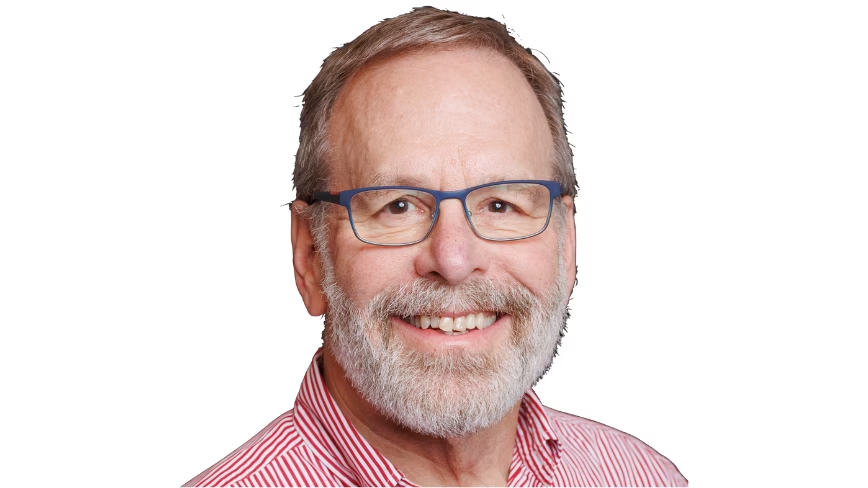
Джоти Розенберг (Jothy Rosenberg), серийный технологический предприниматель (на его счету 9 стартапов), а также основатель и исполнительный председатель Dover Microsystems, потратил годы на поиски ответа на этот вопрос. Его предыдущие проекты включали два успешных выхода на рынок (exit) на сумму более 100 миллионов долларов каждый, в то время как его работа в Dover сосредоточена на концепции, бросающей вызов программно-ориентированной модели кибербезопасности: у процессора должен быть механизм распознавания запрещенного поведения, а не слепого выполнения каждой получаемой им инструкции.
«Процессоры по-прежнему имеют ту же простую базовую конструкцию, которая была создана в 1945 году, а это значит, что они не могут определить, подвергаются ли они атаке,» — объясняет Розенберг. Его беспокойство особенно остро, поскольку уязвимости никуда не исчезают при установке продукта безопасности. Он говорит: «Когда вы внедряете эту громоздкую систему, которая должна вас защищать, но в ней самом есть баги, что ж, это просто еще один путь для проникновения злоумышленников». Доказано, что в любом программном коде содержится 15 багов на тысячу строк исходного кода.
CoreGuard от Dover подходит к проблеме на кремниевом уровне. Эта технология разработана как дополнительный элемент безопасности процессора, который следит за инструкциями по мере их выполнения. Программируемые правила, известные как микрополитики, определяют, что процессору разрешено делать. Если инструкция нарушает одно из таких правил, CoreGuard предотвращает ее выполнение и предупреждает окружающую систему.
По словам Розенберга, процессор обычно не имеет врожденного понимания того, является ли выполняемая им инструкция легитимной. Он формулирует эту концепцию простыми словами: «Наша задача — следить за каждой инструкцией, которую выполняет процессор. И с той же скоростью, с которой работает процессор, мы можем определить, является ли она правильной инструкцией или нет».
Эта идея уходит корнями в один из определяющих эпизодов в истории кибербезопасности. Атака Stuxnet в 2010 году показала, что вредоносный код может перемещаться из цифровой среды в физический мир, что способствовало запуску программы CRASH агентства DARPA — исследовательского проекта стоимостью 100 миллионов долларов, направленного на разработку принципиально новых подходов к киберзащите. Технология Dover выросла из этих исследований, впоследствии развивалась в исследовательской компании, а в 2017 году превратилась в самостоятельное предприятие.
Коммерческий путь компании включал сотрудничество с производителями полупроводников. В 2018 году NXP объявила о начале сотрудничества с Dover с целью внедрения CoreGuard в будущие встраиваемые платформы, охарактеризовав эту технологию как аппаратно-ориентированную IP-безопасность, способную защитить процессоры от уязвимостей в ПО и сетевых атак.
Розенберг считает, что актуальность технологии будет возрастать по мере того, как процессоры станут отвечать за все более судьбоносные решения. По его мнению, ИИ является очевидной болевой точкой, поскольку системы ИИ сами по себе являются программным обеспечением и могут обладать значительными оперативными полномочиями. «Системы ИИ очень уязвимы для атак,» — утверждает он. «Они обладают высокой степенью влияния. Вы просите их решать действительно критические проблемы».
Технология Dover разработана для функционирования в качестве кремниевой IP-структуры рядом с хост-процессором. Ее портфолио включает 17 патентов, по словам Розенберга, что обеспечивает компании уникальное положение в сфере обеспечения безопасности на уровне процессора. Архитектура также создана для противодействия классам программных уязвимостей, включая атаки с переполнением буфера, с помощью аппаратно принудительных микрополитик.
Таким образом, стратегический вопрос выходит за рамки одной компании, занимающейся кибербезопасностью. Производители полупроводников, оборонные подрядчики и компании, создающие инфраструктурные технологии, все чаще сталкиваются с необходимостью обеспечения безопасности вычислений в той точке, где программное обеспечение превращается в действие. Тезис Розенберга заключается в том, что очередное поколение продуктов безопасности на базе программного обеспечения само по себе не решит эту структурную проблему.
«В программном обеспечении есть баги. Аппаратное обеспечение нельзя манипулировать тем же способом. Все зафиксировано «в железе»,» — отмечает он. Этот аргумент ставит Dover в контекст более масштабного технологического сдвига: кибербезопасность может постепенно сместиться от защиты программного обеспечения вокруг процессоров к наделению самих процессоров активной ролью в контроле того, что программному обеспечению разрешено делать. По мере того как вычисления все глубже интегрируются в физический мир, Розенберг настаивает на том, что кремний под кодом может стать одним из самых важных мест для установки защитного барьера.
Опубликовано 1 сентября 2026 - 05:48 Наверх