Profiling призван объединить в одном профиле конечные точки приложений, реальных пользователей, характер их поведения, существующие средства защиты и критически важные для бизнеса процессы. Huskeys рассчитывает использовать этот контекст, чтобы помогать организациям внедрять более адресные меры защиты, а не полагаться исключительно на общие правила или реагировать уже после обнаружения подозрительной активности.
Новая отправная точка для принятия решений в сфере безопасности
Многие организации защищают свои приложения с помощью набора сторонних технологий, включая сети доставки контента (CDN), системы управления ботами, межсетевые экраны веб-приложений (WAF) и платформы защиты API. Хотя эти инструменты отвечают за разные аспекты безопасности, каждый из них может видеть лишь часть приложения.
По мнению Huskeys, такая разрозненность мешает принимать решения с учётом более широкого контекста запроса. Средства защиты, которым не хватает сведений о приложении, могут блокировать легитимный трафик, тогда как вредоносная активность может не подвергаться должной проверке.
Profiling призван сформировать более полное представление о каждом приложении. Система анализирует, как используются конечные точки, кто к ним обращается, как ведёт себя приложение, какие средства защиты уже задействованы и каким бизнес-процессам нужно уделить особое внимание.
Речь идёт не только об обнаружении активов или составлении каталога API. Цель — связать активность приложения с бизнес-задачами, чтобы решения в сфере безопасности учитывали операционную значимость запроса.
«Профиль меняет вопрос с „Как выглядит этот трафик?“ на „Что этот трафик означает для данного бизнеса?“», — говорит Рой Вайсфельд, сооснователь и технический директор Huskeys. «Большинство организаций защищают всё одинаково — как торговый центр, где одна служба безопасности охраняет каждый магазин по одной схеме, будь то бутик класса люкс или киоск с закусками. Мы выделяем каждому магазину отдельного охранника, учитывая его потребности. Когда во время распродажи поток посетителей утраивается или открывается новый магазин, наши охранники адаптируются в реальном времени.»
Постоянное совершенствование защиты
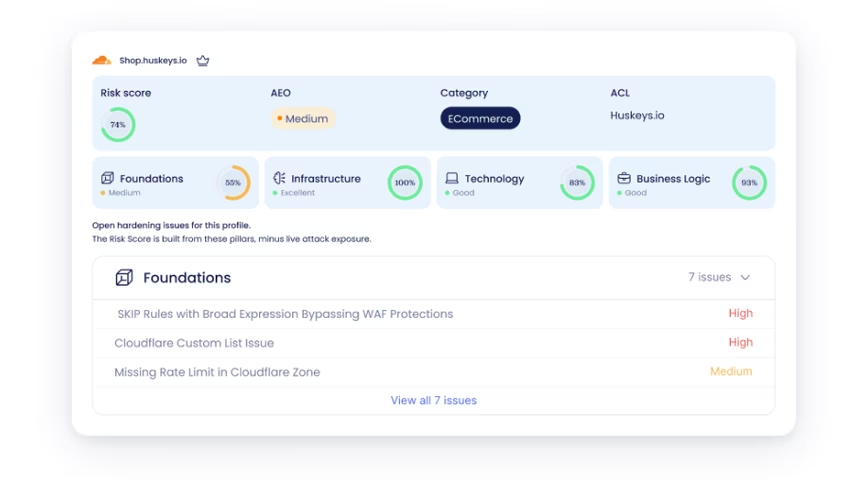
Profiling служит основой Hardening Loop от Huskeys — механизма, призванного напрямую связывать понимание приложения с улучшением его защиты.
Процесс начинается с составления профиля бизнес-процесса. Затем Huskeys обнаруживает изменения, злоупотребления или уязвимые места и выявляет потенциально эффективное исправление. Перед внедрением меры компания получает одобрение клиента, после чего система отслеживает её воздействие.
Эта схема призвана вывести работу служб безопасности за рамки простого создания оповещений. Вместо того чтобы заставлять команды отдельно разбирать каждое обнаружение и координировать изменения в разрозненных инструментах, Huskeys стремится связывать выявленные проблемы с мерами защиты, предназначенными для конкретного затронутого приложения.
«Когда мы понимаем приложение, его назначение и бизнес-процесс в совокупности, меры защиты можно адаптировать под конкретного клиента, а не полагаться на общие правила,» — добавляет Йотам Мазурик, руководитель исследовательской группы компании. «Profiling даёт нам контекст, позволяющий превратить обнаружение угрозы в меру защиты, учитывающую конкретное приложение и бизнес-процесс. Решение принимает клиент, а Huskeys его реализует.»
Этот подход также отражает мнение компании о том, что ускорение реагирования — не единственный способ повысить безопасность. Заблаговременная подготовка подходящих средств защиты приложения может помочь организациям устранить уязвимости до того, как атака достигнет приложения.
Почему меняется характер сетевого трафика
Безопасность приложений становится сложнее: наряду с людьми и традиционными автоматизированными системами взаимодействовать с веб-приложениями начинают ИИ-агенты. Они уже выполняют такие действия, как покупки и проведение транзакций, из-за чего легитимная автоматизация и вредоносная активность могут выглядеть одинаково, если судить только по сигналам сетевого трафика.
Huskeys ссылается на данные Cloudflare за 2026 год, согласно которым автоматизированные агенты и боты составляли более половины веб-запросов в сети компании. В такой среде понимание предполагаемого сценария работы приложения, по мнению Huskeys, может стать дополнительным критерием при решении о том, следует ли разрешить активность, запросить подтверждение или заблокировать её.
Компания также указывает на сокращение промежутка между раскрытием информации об уязвимости и её эксплуатацией как на повод пересмотреть подходы к работе служб безопасности.
«Службы безопасности годами пытались реагировать быстрее,» — говорит Вайсфельд. «Мы считаем, что есть и другой путь: заранее понять, что действительно важно, чтобы к следующему инциденту устранить временное окно для атаки, а не пытаться обогнать часы.»
Основа для защиты с учётом особенностей приложений
Profiling от Huskeys доступен в бета-версии для избранных клиентов. По словам компании, для внедрения не требуется специальная подготовка, а первые результаты можно увидеть уже через несколько часов.
Запуск развивает более широкую стратегию Huskeys в области управления сетевой безопасностью на периферии (NESM). Платформа объединяет существующие CDN, WAF, облачные средства защиты и периферийные сетевые технологии с помощью единого агентного уровня, который призван непрерывно оценивать среду и динамически адаптировать политики.
Объединяя контекст приложений, одобренные клиентами решения в сфере безопасности и постоянную оценку, Huskeys стремится точнее подстраивать защиту под риски и операционные требования каждого приложения. Подход компании основан на простом принципе: снижение уровня риска не должно мешать легитимной деловой активности.
Опубликовано 14 октября 2026 - 06:45 Наверх