Безопасность Данные и безопасность
API-шлюз против ИИ-шлюза: где управление искусственным интеллектом встречается с его исполнением
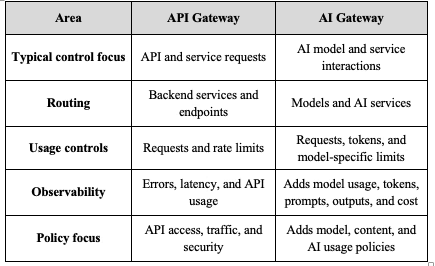
API-шлюзы обеспечивают контролируемый путь к бэкенд-сервисам и позволяют применять политики безопасности и управления трафиком по мере того, как запросы проходят через систему. ИИ привносит дополнительные решения, принимаемые во время выполнения, поскольку приложения могут взаимодействовать с различными моделями, доступ, использование и результаты которых требуют собственных средств контроля.
Агенты еще больше раздвигают эти границы, поскольку они могут не просто генерировать ответы, но и взаимодействовать с инструментами или другими системами. Поэтому шлюз должен регулировать не только то, как движется трафик, но и то, что ИИ-системе разрешено делать во время выполнения.
API-шлюз против ИИ-шлюза: расширение, а не замена
API-шлюзы уже решают важную задачу для предприятий. Они предоставляют приложениям контролируемый маршрут к бэкенд-сервисам и служат местом для обработки аутентификации, авторизации, маршрутизации, лимитов трафика, политик безопасности и мониторинга (IBM, 2024).
Такую же модель шлюза можно адаптировать под ИИ-нагрузки. ИИ-шлюз — это специализированный уровень для управления взаимодействием между приложениями и моделями ИИ, содержащий элементы управления, разработанные специально для ИИ-трафика наряду с привычными функциями управления API (Mulesoft, 2026).
Значение ИИ-шлюзов заключается в этих дополнительных требованиях к контролю, а не в замене того, что уже работает.
Предприятиям могут потребоваться разрешения на уровне моделей, более детальные данные об использовании, специфичная для ИИ маршрутизация и политики, отражающие природу генерируемого контента. Эти возможности опираются на управление на базе шлюзов, а не изобретают его с нуля.
Что ИИ-шлюз добавляет в модель управления
Задача контроля становится более сложной, когда приложения подключаются напрямую к растущему числу моделей и провайдеров. Правила доступа, лимиты использования, решения по маршрутизации и практика мониторинга могут оказаться рассредоточены по всей ИТ-инфраструктуре предприятия. ИИ-шлюз может создать единую точку для принятия решений о доступности моделей, маршрутизации, политиках и прозрачности.
Выбор модели становится вопросом политики
Уровень абстракции моделей может содержать утвержденные конечные точки вместе с метаданными, политиками доступа и правилами идентификации. Таким образом, приложения могут использовать модели из утвержденного набора, а не подключаться независимо к каждому необходимому провайдеру (AWS, 2023).
Использование несет в себе больше контекста
Использование ИИ не всегда можно понять только по объему запросов. Квоты для конкретных моделей и потребление токенов могут дать больше информации о том, как используются ресурсы и откуда поступает спрос. Маршрутизация также может учитывать, какие модели доступны или подходят для конкретной рабочей нагрузки.
Входные и выходные данные создают новые точки контроля
Запрос может содержать конфиденциальный контекст, в то время как ответ может потребовать дополнительной обработки до того, как он достигнет пользователя или приложения. ИИ-шлюз может предоставить место для применения политик конфиденциальности, контента и доступа на этом пути.
Мониторинг учитывает специфику моделей
Полученная телеметрия может связать взаимодействие с моделью, которая его обработала, объемом потребления, задействованным приложением и сопутствующими затратами. Это добавляет специфический для ИИ контекст к операционной прозрачности, которую уже обеспечивает традиционный мониторинг API.
Эти возможности приобретают стратегическое значение, когда они используются для принудительного применения политики управления, а не просто для упрощения интеграции моделей.
ИИ-шлюз как среда выполнения для управления ИИ
Управление ИИ (AI Governance) часто обсуждается через призму политик, стандартов, процессов проверки и структур подотчетности. Перед корпоративной архитектурой стоит другая задача: определить, как сделать хотя бы часть этого управления реализуемой на практике, когда приложение, пользователь или агент фактически вызывают ИИ-сервис.
ИИ-шлюз может стать частью этой операционной модели, разместив выбранные элементы управления между приложениями, использующими ИИ, и вызываемыми ими моделями или инструментами. Идентификация, маршрутизация, защитные барьеры (guardrails), лимиты частоты запросов и бюджетные правила могут оцениваться для каждого «живого» запроса до его последующего выполнения (NHI Mgmt Group, 2026).
Для руководства ключевой сдвиг заключается в переходе от вопроса о том, существует ли вообще политика в области ИИ, к вопросу о том, может ли архитектура применять ее последовательно. Политика, которая зависит от того, что каждая команда разработки реализует ту же логику самостоятельно, трудно поддается контролю в масштабах всей компании. Изменения могут применяться неравномерно, исключения становится трудно отследить, а ответственность за соблюдение требований оказывается размытой по всей инфраструктуре приложений.
Для архитекторов это приводит к другому набору проектных вопросов: какие решения по управлению должны приниматься во время выполнения? Какие элементы контроля должны оставаться в системах IAM, кибербезопасности, управления данными или управления моделями? Какие взаимодействия с ИИ должны обязательно проходить через шлюз? Как будут выявляться и регулироваться одобренные исключения и альтернативные пути запросов?
Эти решения также определяют границы самого шлюза. Оценка моделей, юридическая интерпретация, организационная подотчетность и более широкое управление рисками по-прежнему остаются за его пределами. ИИ-шлюз наиболее полезен тогда, когда его роль четко ограничена рамками этой более широкой архитектуры управления.
Как ИИ-шлюз интегрируется с существующими корпоративными средствами контроля
Устоявшиеся корпоративные архитектуры уже имеют средства контроля для идентификации, безопасности, API и платформ данных, поддерживающих приложения и ИИ. ИИ-шлюз должен вписаться в эту архитектуру, не создавая отдельного стека управления.
Сохранение привязки идентификации к IAM
Шлюз может использовать существующую информацию об идентификации и ролях при принятии решений о том, какие ресурсы ИИ доступны. IAM может продолжать отвечать за управление этими идентификационными данными вместо того, чтобы внедрять отдельную модель доступа только потому, что пунктом назначения является модель или ИИ-сервис. Это сохраняет связь доступа к ИИ с уже установленными разрешениями и дает службам безопасности единую основу для проверки того, кто и что использует корпоративный ИИ.
Перенос политики на путь запроса ИИ
Политики могут зарождаться в процессах безопасности, управления рисками, данными или моделями, но шлюз может стать той точкой, где выбранные правила влияют на реальное взаимодействие. Такое разделение позволяет сохранить владение политиками за соответствующими подразделениями, в то время как их соблюдение обеспечивается на пути прохождения запроса.
Расширение политики на инструменты, подключенные через MCP
Когда агенты получают доступ к корпоративным инструментам через MCP (Model Context Protocol), границы управления выходят за рамки самой модели. Запросы MCP могут проходить через шлюз, где политики идентификации и авторизации ограничивают доступ агента к тем или иным инструментам и возможностям. A2A поднимает смежный вопрос управления для связи между агентами (agent-to-agent), где аутентификация и авторизация должны поддерживаться во время взаимодействия между независимыми агентами.
Интеграция активности ИИ в корпоративную наблюдаемость (observability)
Трассировки запросов, использование моделей, задержка и данные о потреблении становятся более полезными, когда их можно связать с приложением или учетной записью, которые за них отвечают. Передача этого контекста в существующие системы наблюдаемости и безопасности помогает поддерживать видимость активности ИИ в той же операционной среде, что и окружающие их приложения и сервисы.
Удержание созданного с помощью ИИ программного обеспечения в рамках архитектурных границ
Harness Engineering применяет принудительно соблюдаемые машиной архитектурные ограничения в цепочке инструментов разработки для контроля структурной согласованности артефактов кода. Эти ограничения могут обеспечиваться с помощью таких инструментов, как линтеры, средства проверки типов, форматировщики и CI-шлюзы (Kim & Hwang, 2026). Это дает архитекторам еще одну точку контроля для поддержания архитектурной целостности по мере того, как с помощью ИИ создается все больше программного обеспечения.
Заключение: от политики в области ИИ к регулируемому исполнению
Поскольку корпоративный ИИ переходит от простого доступа к моделям к использованию инструментов и делегированному выполнению задач, управление должно следовать за этими взаимодействиями в новые области архитектуры. ИИ-шлюзы предоставляют способ распространить устоявшиеся принципы работы шлюзов на эту среду, не объявляя традиционное управление API устаревшим.
Для ИИ-архитекторов, ИТ-директоров и руководителей служб безопасности приоритетом должно стать заблаговременное определение модели контроля. Необходимо решить, какие взаимодействия с ИИ требуют принудительного прохождения через шлюз, какие обязанности остаются в других местах и как будут регулироваться исключения по мере расширения интеграции агентов и инструментов.
Ссылки:
1. Gallagher, N., Goodwin, M., & Jackson, G. (2024, August 15). What is an API gateway? IBM. https://www.ibm.com/think/topics/api-gateway
2. Parulkar, S. (2026, May 20). What is an AI Gateway? A Complete Guide. Mulesoft. https://www.mulesoft.com/ai/what-is-ai-gateway
3. Chattha, T., Di Francesco, P., & Hwang, J. (2023, September 28). Create a Generative AI Gateway. Amazon Web Services. https://aws.amazon.com/blogs/machine-learning/…
4. AI gateway controls matter more when strategy meets execution. (2026, July 15). NHI Management Group. https://nhimg.org/articles/…
5. Kim, J., & Hwang, H. (2026, March 19). Harness Engineering: A Governance Framework for AI-Driven Software Engineering. SSRN Electronic Journal. https://doi.org/10.2139/ssrn.6372119



