Кратко
Компания Bloom Security привлекла 20 млн долларов в ходе начального раунда финансирования (seed) под руководством Glilot Capital и Ten Eleven Ventures для защиты конечных точек в эпоху искусственного интеллекта. Представители компании утверждают, что системы EDR создавались для борьбы с вредоносным ПО, а не для ИИ-агентов, MCP-серверов, расширений для браузеров и пакетов кода, которые сегодня работают на устройствах каждого сотрудника. Ее платформа обеспечивает контекстную видимость всего ПО на конечных точках и реализует политики на основе рисков без тотальных блокировок. Решение уже развернуто на предприятиях десятков крупных компаний США и Европы.
Рабочий процесс сегодня выглядит совсем не так, как три года назад. Сотрудники ежедневно собирают собственные наборы инструментов: ИИ-агентов, действующих от их имени, браузерные расширения, меняющие методы чтения и написания текста, пакеты кода из публичных реестров, а также MCP-серверы, связывающие один инструмент с другим. Инструменты искусственного интеллекта перестали быть опциональными. Именно так сегодня выполняется реальная работа. Устройство на каждом рабочем столе незаметно превратилось в целую экосистему, и практически ни один защитный инструмент в стеке безопасности не создавался с учетом этой реальности.
В этот пробел и вступает Bloom Security, которая сегодня вышла из тени, объявив о привлечении 20 миллионов долларов в рамках начального раунда финансирования. Об этом первым сообщил Axios; лид-инвесторами выступили Glilot Capital Partners и Ten Eleven Ventures (1011vc), к которым присоединились Okta Ventures и Runtime Ventures, а также бизнес-ангелы — основатели компаний Dig Security, Demisto, Snyk и Talon.
Суть перемен
Компания из Тель-Авива отмечает, что концепция корпоративной конечной точки кардинально изменилась. То, что раньше представляло собой управляемые и предсказуемые устройства, теперь представляет собой конгломераты программных агентов, MCP-серверов, расширений для браузеров и пакетов кода. Браузеры, среды разработки (IDE) и ИИ-агенты поставляются со собственными магазинами приложений и маркетплейсами, а это означает, что программный слой на устройствах сотрудников растет быстрее, чем любая команда безопасности успевает его отслеживать. Существующая инфраструктура безопасности никогда не была рассчитана на то, чтобы всё это замечать.
«В эпоху ИИ устройство сотрудника — это больше не просто управляемая конечная точка,» — заявил Итай Керен (Itay Keren), соучредитель и генеральный директор Bloom Security. — «Теперь на каждой конечной точке работает ПО, которое никто не проверял, и устанавливаются соединения с сервисами, которые никто не выделял.»
Традиционный ответ индустрии в виде систем обнаружения и реагирования на конечных точках (EDR) проектировался под совершенно иную модель угроз. EDR создавался для поиска вредоносного ПО: бинарных файлов, исполняемых модулей, вредоносных процессов. Но на современной конечной точке вредоносное ПО — это лишь часть проблемы. Риски, из-за которых руководители служб безопасности теряют сон, зачастую представляют собой вполне легитимные инструменты, находящиеся в неположенном состоянии. Неправильно настроенный ИИ-агент. Плагин с чрезмерными разрешениями на доступ к данным. Программа для записи экрана на ноутбуке топ-менеджера. Библиотека кода, подгружаемая из ненадежного источника. Каждый из таких повседневных инструментов способен создать опасный вектор атаки. Риски начинаются с того, что уже запущено, однако у большинства команд безопасности нет инструментов для контроля над этим.
Что создала Bloom Security
Ответом компании стала архитектура безопасности конечных точек с широким спектром возможностей, которая объединяет в рамках одной платформы глубокую контекстную видимость, проактивное обеспечение соблюдения политик, детализированное устранение уязвимостей и проактивную превентивную защиту. Цель состоит вовсе не в том, чтобы заблокировать устройства. Задача заключается в том, чтобы навести порядок во врожденной сложности современной конечной точки, позволяя использовать инструменты повышения производительности на полную мощность без излишних рисков.
На практике платформа предоставляет службам безопасности целостное представление обо всех программных компонентах, работающих на любой конечной точке — от утилит и расширений до кода, — а также показывает, как каждый из них взаимодействует с данными и системами. Решение анализирует риски цепочки поставок, а также исследует конфигурации и разрешения для определения реального уровня экспозиции.
Ключевая идея продукта заключается в том, что риск носит ситуативный характер. «Один и тот же инструмент может быть абсолютно приемлемым на одной конечной точке и представлять высокий риск на другой,» — отметил Офир Балассиано (Ofir Balassiano), соучредитель и директор по продукту Bloom Security. — «Риск зависит от контекста: роли пользователя, его доступа к конфиденциальным данным, других инструментов, работающих на данной конечной точке, их конфигураций и того, как всё это взаимодействует друг с другом. Платформа Bloom Security была разработана для оценки этого контекста в режиме реального времени.»
Видимость трансформируется в конкретные действия. Команды могут блокировать рискованные установки еще до того, как они попадут на устройства сотрудников, напрямую внедрять безопасные конфигурации и устранять риски без необходимости ручного прохождения процессов согласования или нарушения рабочего процесса сотрудников.
«По мере ускорения внедрения ИИ стало очевидно, что существовавшие ранее средства контроля конечных точек не были рассчитаны на эту новую реальность,» — добавил Керен. — «Командам безопасности нужен способ понимать современные инструменты, управлять ими и контролировать их, не мешая сотрудникам работать.»
Команда с опытом успешных проектов
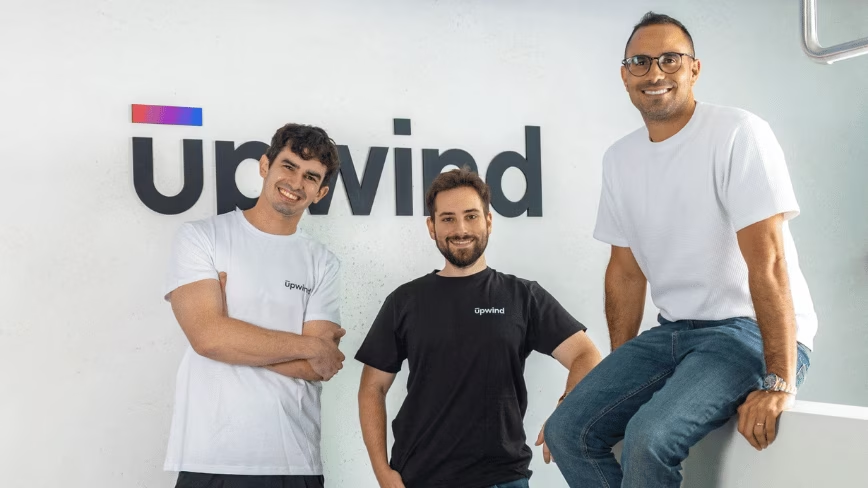
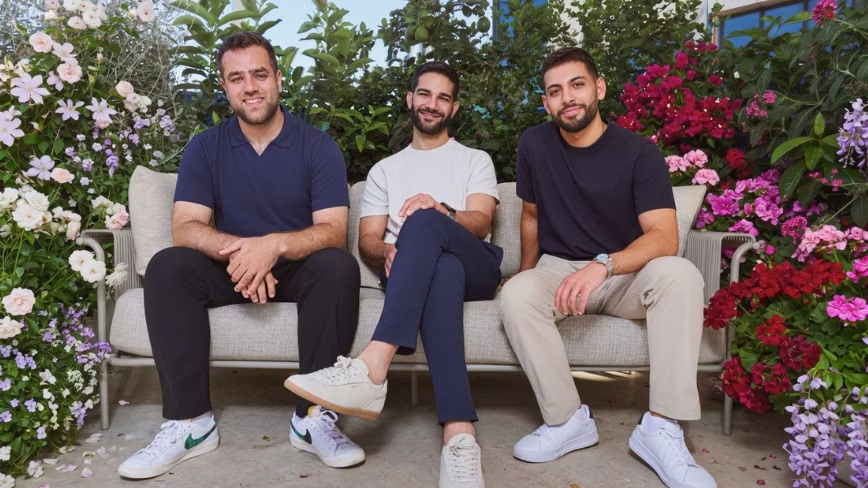
Основатели Bloom Security обладают подтвержденным опытом успешных технологических экзитов. Генеральный директор Итай Керен занимал руководящие должности в области разработки и технического пресейла в Palo Alto Networks, Dig Security (приобретенной Palo Alto Networks) и Demisto (также приобретенной Palo Alto Networks). До прихода в сферу кибербезопасности он служил военно-морским офицером, руководя командами в условиях высокого давления.
Директор по продукту Офир Балассиано возглавлял исследовательскую группу Cortex Cloud Posture Security в Palo Alto Networks, занимаясь вопросами безопасности искусственного интеллекта, управления идентификацией и защиты данных. Ранее он руководил исследовательской группой в Dig Security и работал старшим исследователем безопасности в компании XM Cyber. Свою карьеру он начал в подразделении Мамрам Армии обороны Израиля (ЦАХАЛ).
Технический директор Итай Фришман (Itay Frishman) занимался разработкой ключевых решений AISPM и DSPM в Palo Alto Networks и Dig Security после того, как руководил научно-исследовательскими и опытно-конструкторскими разработками в сфере кибербезопасности в подразделении 81 ЦАХАЛа.
«Хотя технически это наша первая компания в роли основателей, наша команда уже ранее создавала и интегрировала продукты, формирующие новые категории,» — подчеркнул Фришман. — «Мы понимаем, как функционируют среды корпоративной безопасности, и создали Bloom Security специально под реалии того, как конечные точки используются сегодня.»
В настоящее время в компании работают 30 сотрудников, многие из которых ранее работали вместе в Dig Security.
Первые успехи и масштабные амбиции
Несмотря на то, что Bloom Security только сейчас вышла из тени, ее решения уже развернуты в десятках крупных предприятий по всему миру — в США и Европе. Эти клиенты получают полную прозрачность своих конечных точек и заменяют жесткие тотальные политики точным контекстным устранением уязвимостей. Основное внимание компании сосредоточено на крупных предприятиях, осуществляющих масштабное внедрение искусственного интеллекта.
Такой ранний старт привлек внимание главного инвестора. «ИИ изменил корпоративную конечную точку таким образом, за которым индустрия безопасности до сих пор не успевает. Агенты, MCP-серверы, расширения для браузеров и пакеты кода теперь работают на машинах каждого сотрудника, полностью находясь вне зоны досягаемости традиционных средств контроля,» — заявил Коби Самбурски (Kobi Samboursky), основатель и управляющий партнер Glilot Capital. — «Компания Bloom выявила этот пробел раньше рынка, и те бизнес-показатели, которые мы наблюдаем в первые месяцы их работы, беспрецедентны для компании на столь ранней стадии. Команда с таким опытом, решающая столь острую проблему и обладающая таким мощным импульсом — это именно то, как выглядят компании, формирующие новые категории с первого дня своего существования.»
Главный вывод здесь сводится к проблеме временного разрыва. Рабочие места внедрили инструменты ИИ со скоростью потребительского сектора, в то время как средства контроля безопасности развивались со скоростью корпоративного сектора. Именно в этом разрыве между тем, как работают люди, и тем, как защищены их устройства, компания Bloom Security и закрепилась. Ближайшие несколько лет покажут, станет ли экосистема конечных точек на базе ИИ признанной категорией безопасности. Сегодняшний запуск ясно показывает: серьезные инвесторы верят в это.
Опубликовано 30 июля 2026 - 06:10 Наверх