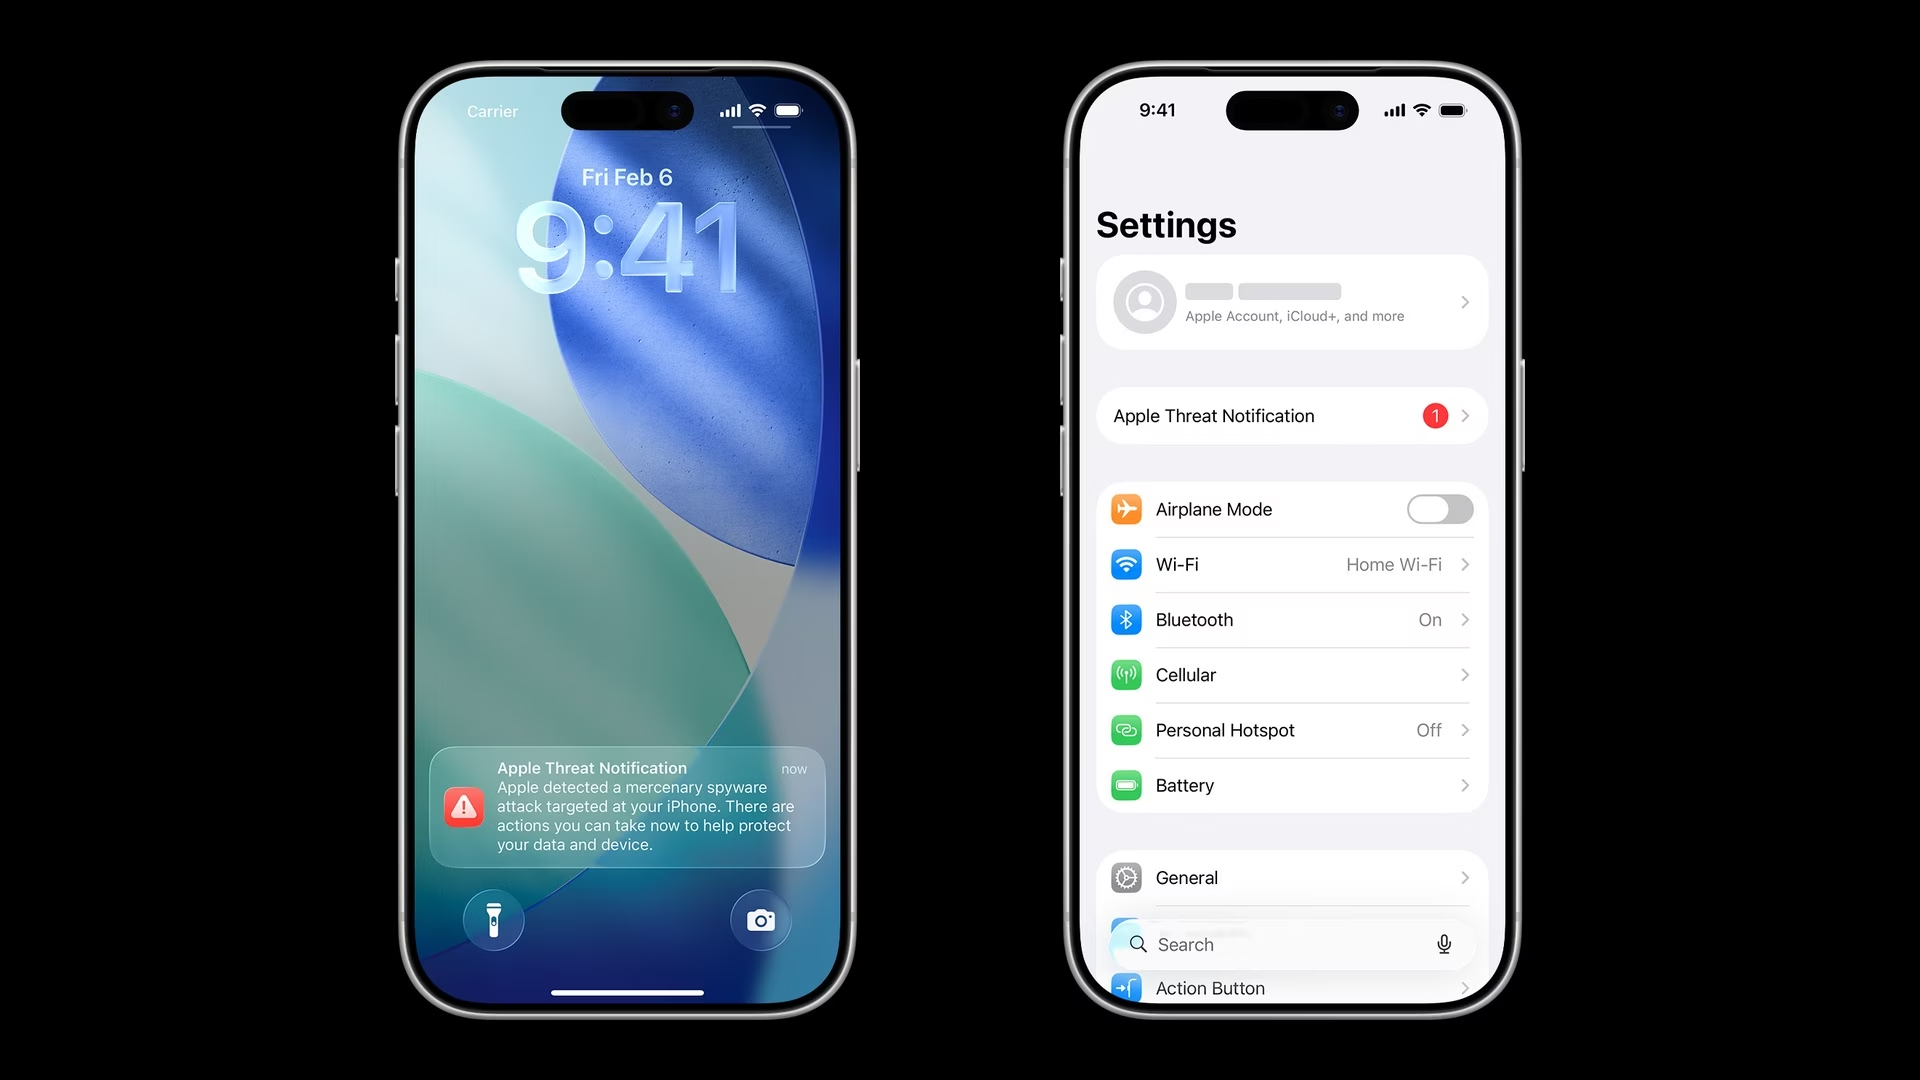
В уведомлениях Apple говорится, что компания обнаружила атаку с использованием наёмного шпионского ПО. BSI описывает его как коммерчески разработанные шпионские программы, которые государственные структуры нередко применяют против конкретных людей.
В ведомстве заявили, что не знают, удалось ли злоумышленникам взломать телефоны или они лишь пытались это сделать. 30 октября BSI направило членам Бундестага письмо об угрозе и попросило всех пострадавших связаться с ним напрямую.
«Пострадавшим, получившим соответствующее предупреждение от Apple, следует поэтому исходить из того, что их устройство могло быть скомпрометировано», — написало BSI (перевод с немецкого).
Официальный представитель правительства Штефан Корнелиус пообщался с Financial Times. Он не уточнил, на кого из членов федерального правительства были нацелены атаки.
Правительство «очень серьёзно относится к инциденту и предупреждению», заявил Корнелиус FT.
Что посоветовало BSI
Если не планируется криминалистический анализ, BSI рекомендует немедленно обновить программное обеспечение телефона. Ведомство также советует включить режим блокировки (Lockdown Mode) от Apple и не отключать его даже на новом устройстве. По словам ведомства, режим блокировки затрудняет новые атаки, но не устраняет уже существующее заражение.
Тем, кто оценивает риск как высокий, стоит подумать о новом телефоне. Им также следует сбросить все учётные записи, которые использовались на устройстве, и сменить номер. Кроме того, BSI перечислило новый код-пароль, новые пароли, двухфакторную аутентификацию и новые PIN-коды для Signal и WhatsApp.
Проникнув в телефон, такое шпионское ПО может читать сообщения, в том числе в зашифрованных приложениях, отметило BSI. Оно также способно включать камеру и микрофон. В известных случаях заражение происходило через атаки «нулевого клика», не требующие никаких действий от жертвы. В октябре Citizen Lab сообщила, что израильская рекламная компания использовала онлайн-рекламу для распространения шпионского ПО Candiru.
Предупреждения в 99 странах
Apple рассылает такие уведомления несколько раз в год с 2021 года. Согласно её странице поддержки, они получали пользователи более чем в 150 странах. Компания называет их предупреждениями с высокой степенью достоверности, но не указывает ни злоумышленников, ни регионы.
Исследователь угроз Костин Райу сообщил о новой волне в X 30 октября. Он написал, что она не связана с августовской рассылкой Apple и касается новых атак. В опубликованном им уведомлении говорится, что в этот раз предупреждения получили целевые пользователи в 99 странах.
Райу рассказал Сюзанне Смолли из The Record, что проверил уведомления нескольких жертв.
«Пока мы не видим в журналах никаких признаков компрометации, которые позволили бы установить, кто стоит за взломами», — сказал Райу The Record.
Двое журналистов заявили публично
Рагып Сойлу, руководитель турецкого бюро Middle East Eye, опубликовал своё предупреждение в X в четверг. Он назвал его «знаком отличия» — уже третьим за этот год.
«Вероятно, государственные структуры с помощью наёмного шпионского ПО неоднократно пытались взломать мой телефон», — написал Сойлу.
Радван Мортада, ливанский журналист-расследователь и режиссёр-документалист, написал в X 30 октября, что получил предупреждение накануне. По его словам, шпионское ПО Pegasus от NSO Group уже было нацелено на него в 2017 и 2021 годах.
Предупреждение пришло через несколько дней после выхода его фильма «Ловушка» (The Trap) для Al Jazeera 360 о взрывах пейджеров в Ливане в сентябре 2024 года. Израиль подтвердил, что провёл эти атаки против членов «Хезболлы». После выхода фильма, как рассказал Мортада The Record, израильские военные вошли в дом его семьи на юге Ливана, разграбили его и взорвали.
По его словам, у него нет конкретных доказательств связи этих событий с предупреждением о шпионском ПО.
«Последовательность событий и их совпадение по времени с моей журналистской работой вызывают серьёзные вопросы, от которых нельзя просто отмахнуться», — сказал Мортада The Record.
«Слежка за журналистами с помощью шпионского ПО представляет серьёзную угрозу свободе прессы и конфиденциальности их источников», — написал Мортада в X (перевод с арабского).
Джон Скотт-Рейлтон, исследователь Citizen Lab, рассказал The Record, что в августе Apple сделала свои уведомления более заметными.
«Уведомления Apple об угрозах обеспечивают подотчётность», — сказал Скотт-Рейлтон.
Pegasus в Германии
Федеральная полиция Германии и сама закупала Pegasus. В 2021 году правительство сообщило комитету Бундестага по внутренним делам, что Федеральное ведомство уголовной полиции (BKA) приобрело одну из версий программы, как сообщала DW.
Европейские политики уже становились жертвами шпионского ПО. В июле депутат Европарламента, расследовавший злоупотребления шпионскими программами, заявил, что злоумышленники взломали его с помощью Pegasus. В Греции жертвы шпионского ПО Predator подали в суд на его разработчика, требуя 8 млн евро.
Опубликовано 2 ноября 2026 - 12:53 Наверх