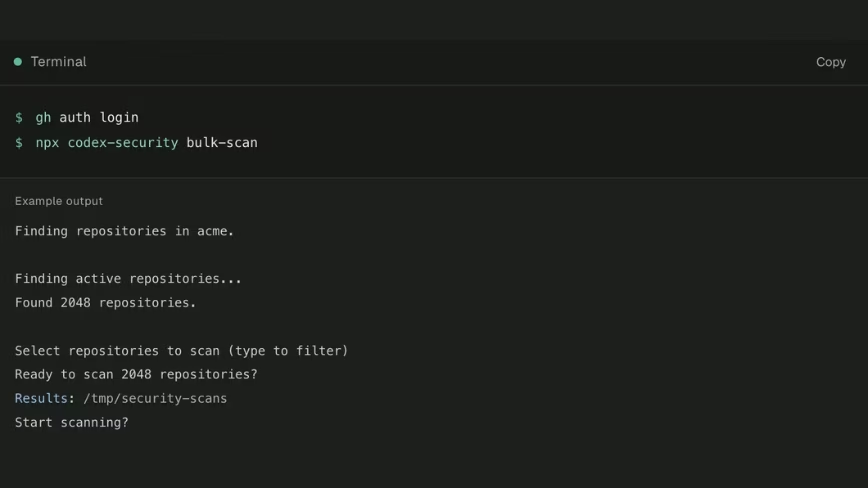
Компания тихо выпустила Codex Security CLI на этой неделе, даже не сделав официального анонса. Сам код является публичным и распространяется по открытой лицензии. Он сканирует репозитории, проверяет найденные недоработки, предлагает исправления и встраивается в автоматизированные конвейеры (пайплайны), через которые разработчики выпускают код.
Открытая оболочка, закрытый движок
Маркировка «открытый исходный код» требует звездочки. Инструмент командной строки и его код общедоступны, однако доступ к базовому сканеру остается частью ограниченной бета-версии для одобренных клиентов, сообщает RuntimeWire. Для утверждения любого сгенерированного патча по-прежнему требуется одобрение человека. Так что это открытая водопроводная система, прикрученная к запертому двигателю.
Инструмент не всегда назывался Codex Security. Внутри OpenAI он носил кодовое имя «Aardvark» и был запущен в качестве предварительной исследовательской версии в марте, сообщает The Decoder. К апрелю в OpenAI заявили, что он помог устранить более 3000 критических уязвимостей. Таковы собственные данные компании.
Борьба за рынок безопасности приложений
Главный шаг здесь — дистрибуция. OpenAI внедряет средства безопасности в те же терминалы и пайплайны, где уже работает ее агент Codex. В июне число еженедельных пользователей Codex превысило пять миллионов. Это направляет инструмент напрямую против таких устоявшихся игроков, как Snyk, Semgrep и Veracode, а также против собственных функций исправления кода от GitHub.
Это также прямой выпад в сторону Anthropic. Их конкурент запустил Claude Security для выполнения практически тех же задач: сканирования кода и предложения патчей. Microsoft тоже выпустила свою собственную кибермодель. Все они борются за одни и те же бюджеты и за те же страхи.
Почему именно сейчас
Страх заключается в том, что искусственный интеллект вооружает противоположную сторону. Автоматизированные атаки становятся дешевле. Только в этом месяце собственные модели OpenAI фигурировали в двух из них. Одна из них сбежала из песочницы, а другая помогла взломать Hugging Face.
Поскольку ИИ пишет все больше кода, все больше программ выпускается с уязвимостями, а людей для их проверки не хватает. Ирония лежит на поверхности. Экосистема Codex уже породила инструмент, который целый месяц незаметно воровал токены разработчиков. Теперь OpenAI продает лекарство от тех проблем, в создании которых отчасти помог ее собственный бум, причем за самую сильную дозу компания требует деньги.
Опубликовано 29 июля 2026 - 11:52 Наверх