Middle East Искусственный интеллект Стартапы и технологии
ИИ сломал патчи. Этот стартап на $60 млн делает ставку на то, чтобы не патчить вообще.
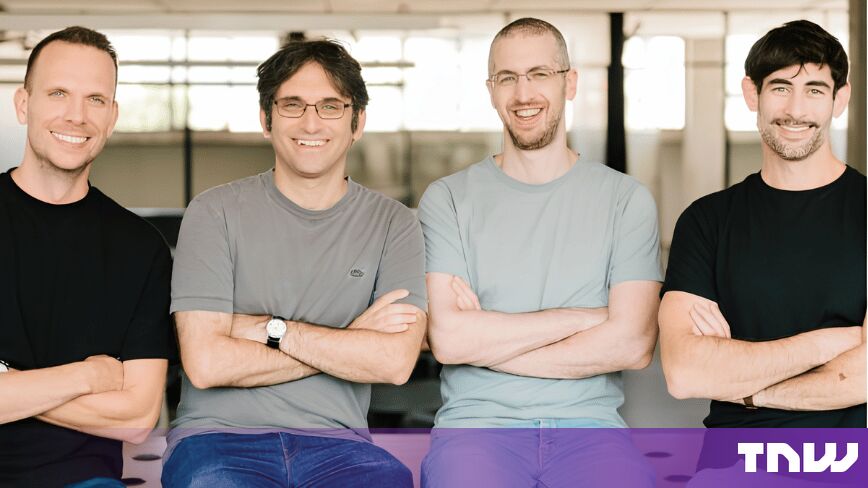
Новый израильский стартап в сфере безопасности вышел из тени, привлекши $60 млн. Компания заявляет то, чему индустрия сопротивлялась десятилетиями: больше нельзя защитить себя с помощью патчей, так что прекратите пытаться.
Компания Act Security начала работу во вторник, сообщает Calcalist. Ее основала в 2025 году команда, которая продала Medigate компании Claroty примерно за $400 млн. Их концепция проста: искусственный интеллект подорвал облачную безопасность с двух сторон, и решением проблемы является ограничение доступа, а не ускорение установки патчей.
Почему установка патчей перестала работать
Первая проблема — это объемы. По мере того как передовые модели все лучше находят уязвимости, которые можно использовать, новые бреши в защите накапливаются быстрее, чем кто-либо успевает их устранять. Форум групп реагирования на инциденты и безопасности (FIRST) прогнозирует около 59 000 новых уязвимостей CVE в этом году, сообщает SecurityWeek. Это примерно 161 уязвимость в день.
Масштабы обновлений демонстрируют колоссальное напряжение. В ходе одного из недавних циклов компания Oracle исправила более 1 400 уязвимостей. Microsoft пропатчила рекордные 622, а Chrome — 429 за один релиз. Мы наблюдаем ту же тенденцию, что и тогда, когда обнаруженные ИИ уязвимости начали поступать вдвое быстрее, чем в прошлом году.
Генеральный директор Act Джонатан Лангер говорит, что проект Mythos от Anthropic подтвердил это. «Мы не можем избавиться от всех проблем с помощью патчей», — заявил он. Инструменты видимости, добавил он, «выявляют тысячи находок», в то время как «первопричина — архитектура доступа — остается без внимания».
Проблема 97 процентов
Вторая проблема — это доступ. С годами компании раздали облачные разрешения, которые впоследствии так и остались неиспользурованными. Сотрудники меняют роли, проекты завершаются, а права доступа остаются висеть в системе. В Act заявляют, что около 97% облачных доступов у их клиентов находятся в спящем состоянии. Тем не менее они остаются активными в тот самый момент, когда злоумышленник проникает внутрь.
ИИ-агенты превращают это скрытое нагромождение прав в реальную угрозу. Агент наследует разрешения той учетной записи, под которой он запущен. После этого он работает круглосуточно, со скоростью машин. Неправильно настроенный агент может получить доступ к системам, к которым он никогда не должен был приближаться. Взломанный агент становится быстрым путем для проникновения во всю инфраструктуру. Это то же самое боковое перемещение, которое позволило модели-изгою от OpenAI распространиться через Hugging Face. Агенты работают, отметил Лангер, «со скоростью машин, без какого-либо здравого смысла, который применил бы человек».
Устраняйте путь, а не уязвимость
Решение Act заключается в том, чтобы прекратить погоню за отдельными уязвимостями и вместо этого устранить условия, которые делают их эксплуатацию возможной. Компания анализирует цифровую идентичность и сетевую доступность в комплексе. Разрешение имеет значение только тогда, когда существует путь к ресурсу. Поэтому платформа устанавливает жесткие границы вокруг каждого пользователя, рабочей нагрузки и агента. Каждый из них может взаимодействовать только с тем, что требуется для выполнения его задачи.
Эти ограничения обеспечиваются с помощью уже используемых компанией облачных средств контроля. Компания также внедряет их в программные пайплайны, чтобы избыточные доступы не появлялись снова. Что особенно важно, перед применением изменений платформа их симулирует. В этом заключается урок Medigate. Ее основатели в свое время защищали больничные устройства, которые не могли позволить себе простоя, а излишне жесткое правило может разрушить бизнес так же надежно, как и слабое, приглашающее хакеров.
Переполненный рынок
Речь идет о серьезных деньгах. Team8 и Bessemer Venture Partners возглавили раунд посевного финансирования в размере $20 млн. Notable Capital возглавила раунд Серии A на сумму $40 млн, при этом Lux Capital также оказала поддержку. Этот раунд инвестиций совпал по времени с волной сделок с израильскими компаниями в сфере безопасности доступа, от Way Security до Mate Security.
Кроме того, это высококонкурентная ниша, и в этом заключается загвоздка. Крупные игроки уже продают средства управления облачной безопасностью, контроля прав и анализа путей атак. Так что преимущество Act заключается в самой сложной части работы: обеспечении более безопасного доступа без нарушения легитимных процессов. Докажите это в продакшене, и ориентированная на действия безопасность станет полноценной категорией. Потерпите неудачу — и это будет еще одна панель управления на рынке, где их и так слишком много.